
electricsheepafrica/africa-submarine-cable-intercept-topology
收藏数据链接:
官方服务:
资源简介:
非洲数字基础设施目前正被国家行为者记录,假设在量子计算机出现后(根据NIST/NCSC/ENISA预测为2030-2035年)可被解密。该数据集是支持这一主张的非洲特定证据的一个维度。
African digital infrastructure is being recorded by state actors today under the assumption it will be decryptable once quantum computers arrive (2030–2035 per NIST/NCSC/ENISA). This dataset is one dimension of the Africa-specific evidence for that claim.
提供机构:
electricsheepafrica搜集汇总
数据集介绍
构建方式
本数据集基于TeleGeography海底电缆地图v3公开API,检索所有至少在一个非洲国家登陆的海底电缆,并对其每个登陆点进行司法管辖分类。非非洲登陆点根据是否存在大规模拦截项目(如英国IPA 2016、美国FISA 702等法律授权的监控机制)的司法管辖区进行标注,最终构建出包含国家暴露度、电缆暴露度及登陆点详情的三层结构化数据。
特点
该数据集聚焦非洲数字基础设施的地缘政治脆弱性,揭示了78条海底电缆在非洲的分布状况,并识别出10个非洲国家其所有国际电缆均接入外国的大规模监控司法管辖区。通过百分比暴露度、暴露司法管辖区等量化指标,直观呈现非洲国家在跨境数据流中被截获的风险层级,为后量子密码迁移优先级提供实证依据。
使用方法
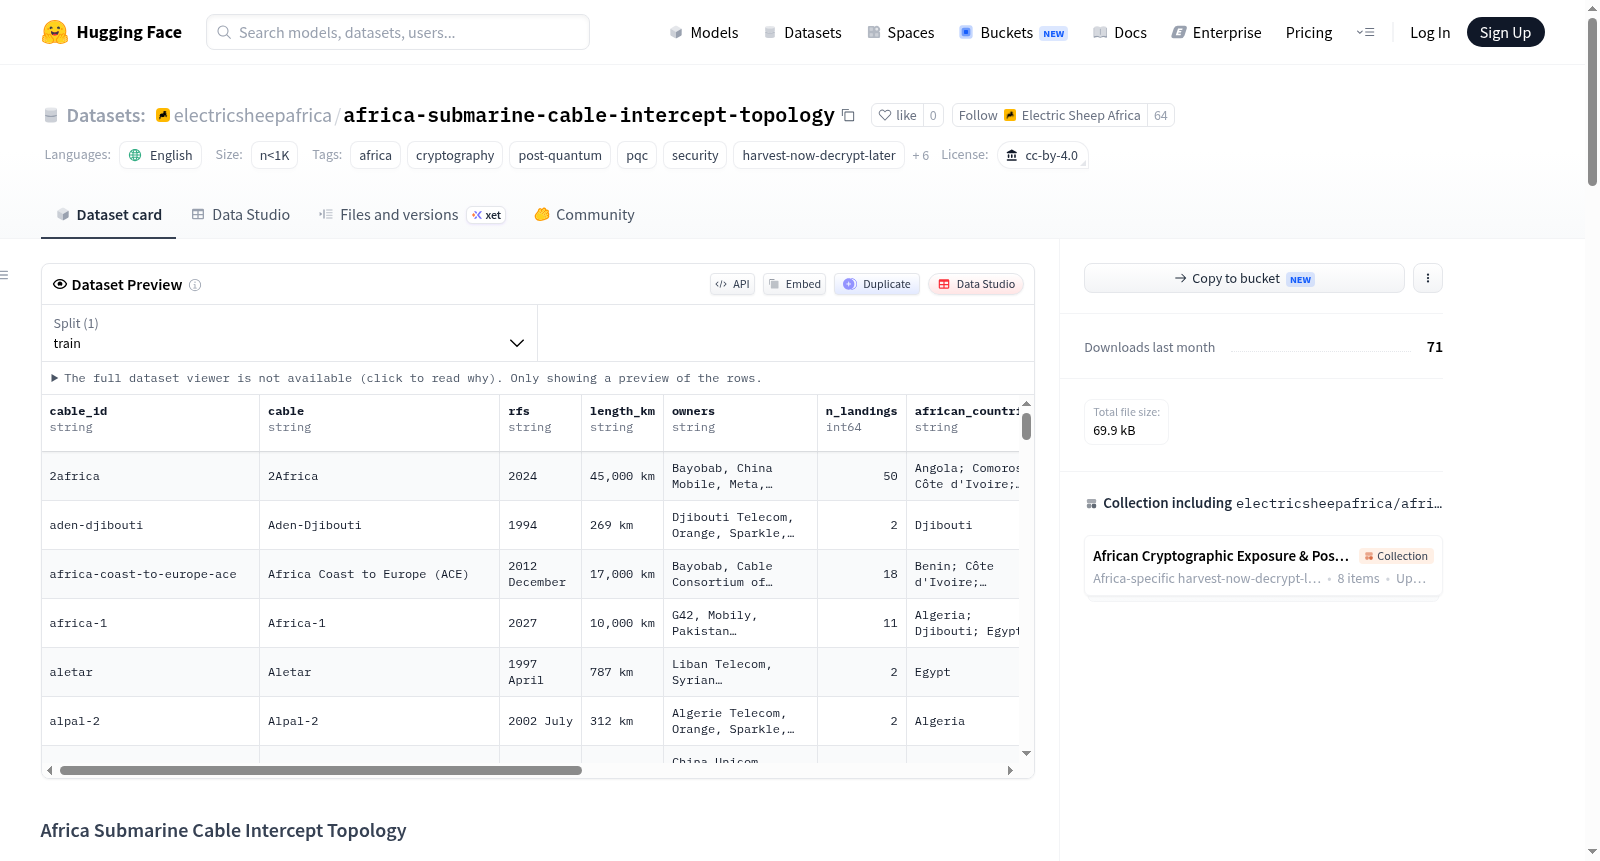
数据集以三个CSV文件形式提供:ds4_country_exposure.csv(36行)展示各国电缆暴露比例,ds4_cable_exposure.csv(78行)详述每条电缆的全球登陆分布与监控管辖归属,ds4_landings.csv(494行)记录每个登陆点的地理与司法属性。研究者可通过电缆标识、国家名称等字段进行关联分析,或结合TLS部署等其他数据集开展非洲后量子安全态势的综合评估。
背景与挑战
背景概述
随着量子计算技术预估在2030至2035年间取得突破性进展,现有公钥密码体系面临的颠覆性威胁日益凸显,催生了“先存储后解密”(Harvest Now, Decrypt Later)这一严峻的地缘安全态势。在此背景下,Electric Sheep Africa于2026年发布了《非洲海底光缆拦截拓扑》数据集(v0.1版本),精准聚焦非洲大陆数字基础设施的地缘暴露度。该数据集从电报地理(TeleGeography)海底光缆地图中萃取78条至少拥有一个非洲登陆点的国际光缆,逐条判定其非非洲登陆点是否处于具备法定批量监听能力的司法管辖区(如英国、美国、法国等),从而量化各国流量在光缆交接环节被大规模截获的制度性风险。数据集揭示了10个非洲国家的光纤出口100%经由欧盟或英国等批量监听司法区接入,直接映射了后量子时代非洲通信链路的结构性脆弱性,为网络空间主权与密码迁移优先级提供了可量化的地理参考。
当前挑战
该数据集首先直面的领域问题是:现有网络风险管理体系普遍忽略了量子解密威胁下“光缆登陆地管辖归属”这一结构性安全漏洞。传统威胁模型多关注端点加密强度,却未将流量在海外登陆站被被动监听并存储以待后量子破解的可能性纳入常规风险评估框架。此外,构建过程遭遇了多重现实阻碍:1)营业性光缆数据库(如TeleGeography)的完整性与时效性依赖单一商业源,部分光缆的拥有者、容量与确切路由信息并不完全公开;2)各国批量监听的法律依据与执行边界存在灰色地带,需人工判读和标准化分类,容易引入主观性;3)登陆点管辖权仅代表结构性暴露指标,无法证明实际流量正在被截获或存储,导致数据集具有说明性而非直接侦测性。这些局限性要求使用者在解读“暴露”等级时谨慎区分制度可能性与监听实况之间的鸿沟。
常用场景
经典使用场景
该数据集最经典的应用在于评估非洲国家数字基础设施在地缘政治视野下的结构性暴露风险。通过系统梳理78条海底电缆的登陆点分布及其所属司法管辖区的监控权限,研究者能够识别出哪些国家的国际通信流量在物理层面最易遭受大规模拦截,尤其是在后量子密码时代即将来临的背景下,这些被记录保存的加密流量可能在2030至2035年间被蓄势待发的量子计算机破解。
解决学术问题
数据集精准回应了数字主权与网络安全交叉领域中的核心学术问题:如何量化与刻画非技术性因素对加密通信安全的影响。它揭示了即便采用强加密协议,流量的物理传输路径落入具备批量拦截立法(如英国《调查权法案》、美国FISA 702条款)的司法管辖区,仍会造成实质性的安全脆弱性。这为后量子密码迁移研究提供了不可忽视的地缘政治维度,推动了学术界重新审视加密安全的全球治理结构。
衍生相关工作
该数据集作为非洲加密暴露与后量子风险数据集集群的核心组成部分,已衍生出涵盖TLS部署评估、证书颁发机构依赖度分析、算法库存清查、互联网交换节点暴露路径、监管缺口及后量子密码迁移成本计算在内的七个关联数据集。这些衍生物共同构成了一个从物理线路到应用层协议的全景式评估框架,为后续研究非洲大陆数字主权的韧性、推动区域加密标准化与政策改革奠定了坚实的基础。
以上内容由遇见数据集搜集并总结生成


