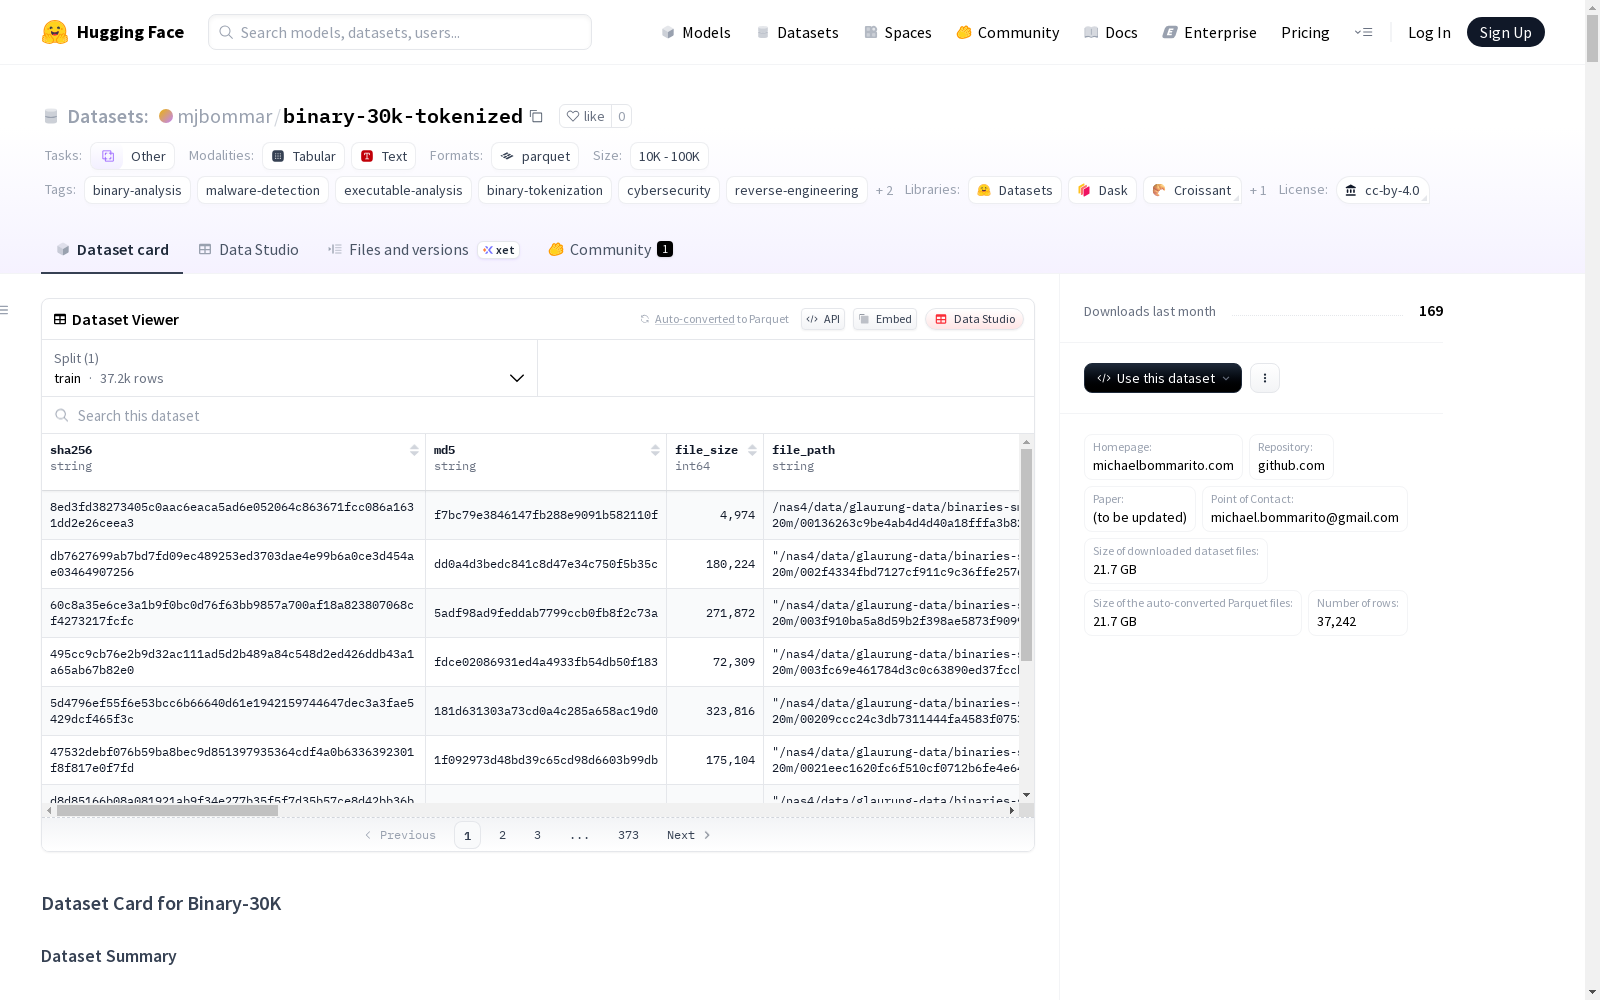
binary-30k-tokenized
收藏资源简介:
Binary-30K是一个全面的、多平台的二进制可执行文件数据集,旨在为二进制分析、恶意软件检测和程序理解方面的机器学习研究提供支持。该数据集包含约38,467条记录,代表约30,000个独特的二进制可执行文件,总计约33.41 GB。这些二进制文件是从包括Linux发行版、Windows操作系统、SOREL-20M恶意软件数据集和Malware Bazaar收集在内的各种来源收集的。数据集包括良性二进制文件和恶意二进制文件,恶意软件检测研究的类别平衡性很强。数据集中的每个二进制文件都经过了预处理的BPE分词、全面的元数据提取、熵分析、平台和操作系统检测以及二进制分析。该数据集跨越Linux、Windows、macOS和Android平台进行分层,它使跨平台恶意软件检测、架构识别、函数边界检测、编译器识别、二进制相似性分析、移动恶意软件分析和多平台二进制理解的研究成为可能。
Binary-30K is a comprehensive, multi-platform binary executable dataset developed to support machine learning research in binary analysis, malware detection, and program comprehension. This dataset contains approximately 38,467 records, representing roughly 30,000 unique binary executable files with a total size of about 33.41 GB. These binaries are collected from diverse sources including Linux distributions, Windows operating systems, the SOREL-20M malware dataset, and Malware Bazaar. The dataset comprises both benign and malicious binary files, featuring a strongly balanced category distribution for malware detection research. Each binary file in the dataset has been subjected to preprocessing steps including BPE tokenization, comprehensive metadata extraction, entropy analysis, platform and operating system detection, as well as general binary analysis. This dataset is stratified across Linux, Windows, macOS, and Android platforms, enabling research in cross-platform malware detection, architecture identification, function boundary detection, compiler recognition, binary similarity analysis, mobile malware analysis, and multi-platform binary comprehension.
Binary-30K 数据集概述
数据集基本信息
- 数据集名称: Binary-30K: A Large-Scale Multi-Platform Binary Dataset
- 许可证: CC-BY-4.0
- 任务类别: 其他
- 数据规模: 10K<n<100K
- 总样本数: 38,467条记录(约30,000个唯一二进制可执行文件)
- 总数据量: 约33.41 GB
数据集特点
- 多平台覆盖: Linux、Windows、macOS、Android及其他格式
- 恶意软件代表性: 包含8,089个恶意软件样本(占数据集21.0%)
- 架构多样性: x86、x86-64、ARM、ARM64、MIPS等
- 预计算特征: 包含BPE分词和全面元数据提取
数据组成
平台分布
- Linux二进制文件: 47.2%
- Windows二进制文件: 44.5%
- macOS二进制文件: 1.5%
- Android二进制文件: 0.6%
- 其他/多样格式: 6.2%
数据来源
- 良性二进制文件: Linux发行版、Windows操作系统
- 恶意软件样本: SOREL-20M(367个样本)和Malware Bazaar(7,722个样本)
数据字段结构
文件标识(6个字段)
- sha256、md5、file_size、file_path、file_name、file_id
平台信息(4个字段)
- platform、os_family、distribution、os_version
二进制特征(6个字段)
- file_format、architecture、binary_type、is_stripped、is_packed、is_signed
结构分析(4个字段+节区)
- sections、num_sections、code_size、data_size
依赖关系(4个字段+导入/导出)
- imports、num_imports、exports、num_exports
复杂度指标(1个字段)
- entropy
预计算分词(4个字段)
- tokens、token_count、compression_ratio、unique_tokens
支持的研究任务
- 二进制恶意软件检测
- 架构识别
- 平台/操作系统检测
- 函数边界检测
- 编译器识别
- 二进制相似性搜索
数据预处理
- 使用LIEF库进行ELF/PE解析
- 通过
mjbommar/glaurung-binary-tokenizer-001进行BPE分词 - 熵分析和复杂度测量
- 平台和操作系统检测
重复数据说明
数据集包含约8,467个重复记录,主要由于:
- BusyBox二进制文件(约1,827条记录)
- 硬链接系统工具
技术规格
- 下载大小: 21,714,374,710字节
- 数据集大小: 98,797,069,376字节
- 训练集样本数: 37,242个
- 数据格式: Parquet文件