
electricsheepafrica/africa-certificate-authority-dependency
收藏数据链接:
官方服务:
资源简介:
非洲数字基础设施目前正被国家行为体记录,假设一旦量子计算机问世(根据NIST/NCSC/ENISA预测为2030-2035年),这些数据将被解密。该数据集是支持这一主张的非洲特定证据的一个维度。
African digital infrastructure is being recorded by state actors today under the assumption it will be decryptable once quantum computers arrive (2030–2035 per NIST/NCSC/ENISA). This dataset is one dimension of the Africa-specific evidence for that claim.
提供机构:
electricsheepafrica搜集汇总
数据集介绍
构建方式
随着量子计算技术的加速演进,全球密码学界普遍预期在2030至2035年间将迎来可破解现有公钥基础设施的量子计算机。在此背景下,日益数字化的非洲大陆面临独特的“先捕获、后解密”安全威胁。本数据集聚焦于非洲数字基础设施的加密信任锚点问题,通过系统采集非洲国家政府域名(ccTLD)在证书透明度日志(Certificate Transparency logs)中公开记录的TLS证书,逐一解析其签发机构(CA)的地理归属,并依据签发机构的国家字段判定其属于非洲司法辖区还是外国司法辖区,从而揭示非洲加密信任体系对外部证书权威的高度依赖程度。
使用方法
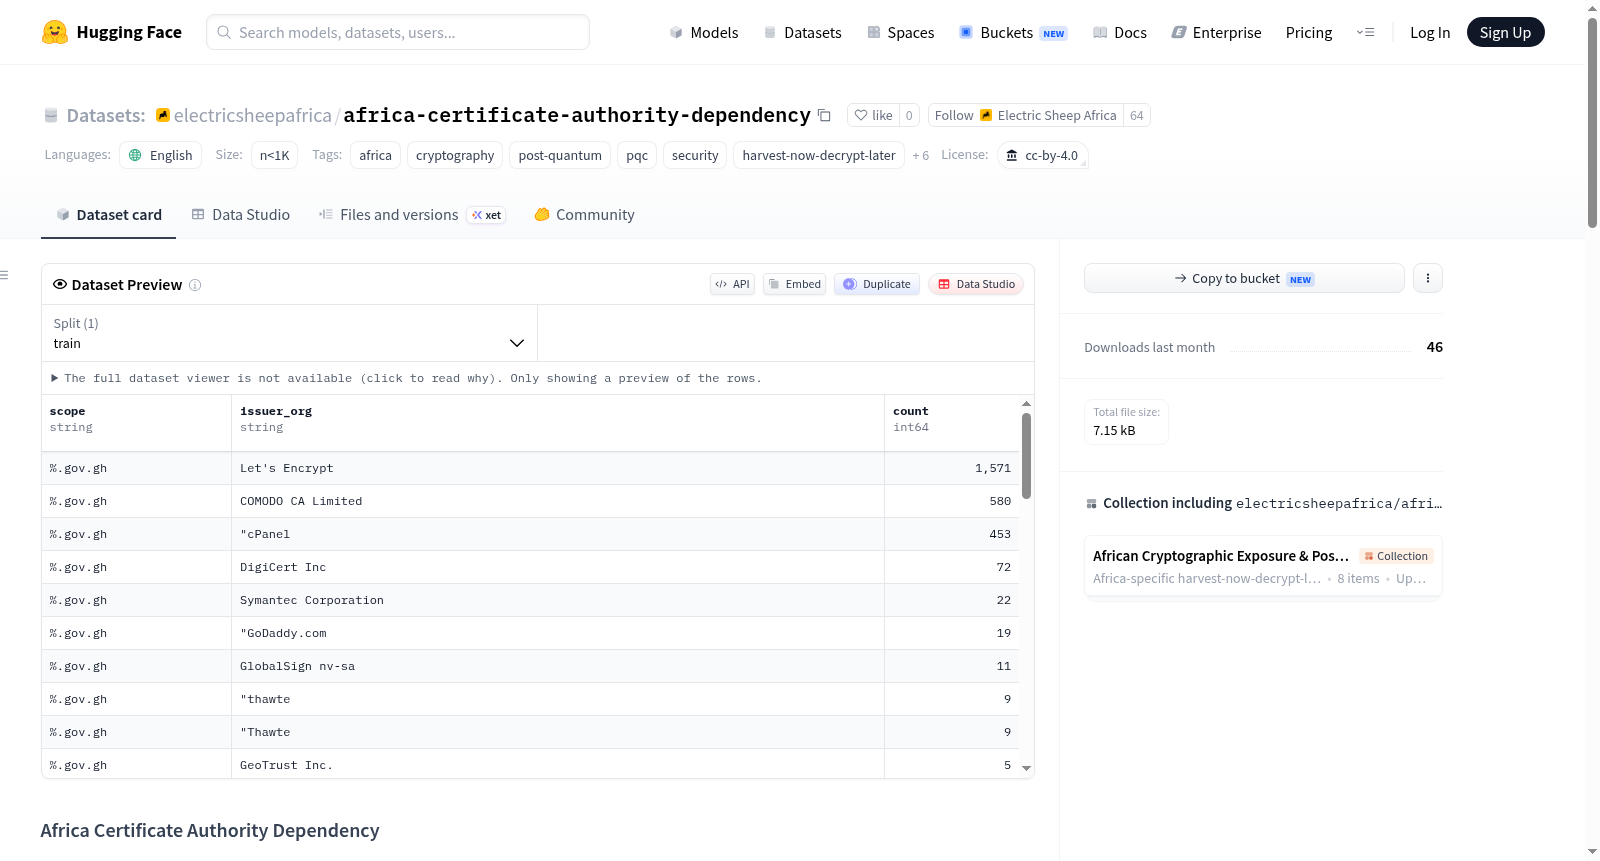
研究者可直接加载ca_sovereignty.csv与ca_issuer_distribution.csv两份轻量表格开展分析。ca_sovereignty文件适用于快速评估某国政府域名对外国CA的整体依赖比例,支持按scope字段进行国家间横向对比。ca_issuer_distribution文件则便于深挖具体签发组织的市场垄断格局,例如通过分组聚合统计某区域内Let's Encrypt等非非洲CA的主导程度。数据使用前应注意crt.sh源可能因速率限制导致部分ccTLD的查询结果不完全,且CA司法辖区的判定仅基于签发机构国家字段的推断,对于跨国运营的CA需结合其他信息谨慎解读。
背景与挑战
背景概述
在数字信任体系中,证书颁发机构(CA)是公钥基础设施(PKI)的核心支柱,其地理分布直接关乎网络主权与安全自主性。然而,非洲大陆在加密信任领域长期依赖外部CA,这一结构性失衡在后量子密码时代(2030–2035年量子计算机预期成熟)尤为严峻,因当前加密通信可能被“先存储后解密”策略威胁。为量化此风险,Electric Sheep Africa团队于2026年发布了非洲证书颁发机构依赖数据集(Africa Certificate Authority Dependency, v0.1)。该数据集通过分析5,781份政府证书,发现仅0.8%由非洲司法管辖区的CA签发,而加纳(.gov.gh)与南非(.gov.za)的依赖率近乎100%。这一发现凸显了非洲国家在密码主权上的脆弱性,为后量子迁移规划与政策制定提供了关键实证。
当前挑战
该数据集应对的核心挑战在于数字化信任的地理集中性:当量子计算突破现有加密体系后,依赖外国CA的非洲基础设施将面临大规模解密威胁,而当前缺乏本土根CA或浏览器信任存储中的非洲根节点使风险倍增。构建过程中,研究者遭遇了证书透明度日志(crt.sh)的查询频率限制,导致部分国家顶级域名(ccTLD)的证书数据不完整,需重复采集以补全。此外,CA司法管辖权的推断依赖于发行者国家字段,而部分CA的注册地与实际运营地可能分离,引入分类不确定性。数据集的规模虽小(<1K条记录),但精准揭露了非洲密码生态的结构性缺陷,为后续政策干预与基础设施改造提供了基准。
常用场景
经典使用场景
在密码学与网络安全研究领域,africa-certificate-authority-dependency数据集主要用于评估非洲国家数字基础设施对国外证书颁发机构(CA)的依赖程度。研究者可基于该数据分析非洲政府域名(如.gov.gh和.gov.za)的TLS证书签发现状,揭示非洲在公钥基础设施(PKI)信任链中的主权缺失问题。该数据集通过收集证书透明度日志中的证书信息,按签发机构的司法管辖区进行分类,为量化非洲数字主权风险提供了关键证据,尤其适用于后量子密码时代来临前的安全性评估。
解决学术问题
该数据集解决了学术界长期缺乏非洲地区CA主权依赖量化数据的困境,首次系统性地揭示了非洲政府域名中高达99%以上的证书由外国CA签发这一严峻现实。这一发现为网络安全领域研究后量子密码时代的"先捕获后解密"(Harvest Now, Decrypt Later)威胁提供了实证基础,表明非洲当前加密通信面临被量子计算机未来破解的重大风险。数据集的发布推动了数字主权、PKI信任模型和后量子安全迁移策略等学术问题的深入研究。
实际应用
在实际应用层面,该数据集为非洲各国政府和区域组织制定密码自主化政策提供了数据支撑,可指导建立非洲本土根CA和浏览器信任商店纳入标准。网络安全从业者可依据此数据优先评估和替换政府系统中的外国CA证书,降低因外部CA控制而产生的供应链风险。此外,该数据集还可用于验证后量子密码(PQC)迁移优先级的决策模型,帮助资源有限的非洲国家合理分配安全预算,聚焦于高价值政府域名的防护。
数据集最近研究
最新研究方向
该数据集聚焦于非洲数字基础设施在量子计算时代面临的地缘安全风险,揭示非洲大陆在公钥基础设施(PKI)信任链上对境外证书颁发机构(CA)的严重依赖——仅0.8%的政府证书由非洲司法管辖区的CA签发,加纳(.gov.gh)和南非(.gov.za)的依赖度分别高达100%和97.1%。这一发现与当前全球“先收获、后解密”(Harvest-Now, Decrypt-Later)威胁模型、后量子密码学(PQC)迁移议程以及数字主权讨论紧密交织,为评估非洲大陆在2030–2035年量子计算机成熟前的加密暴露敞口提供了首个系统性证据。数据集的价值在于它将网络安全、地缘政治与量化风险分析融为一体,推动了后量子时代下发展中国家的密钥治理与信任重构研究。
以上内容由遇见数据集搜集并总结生成


