DoD-Instruction-8500-01-Cybersecurity
收藏资源简介:
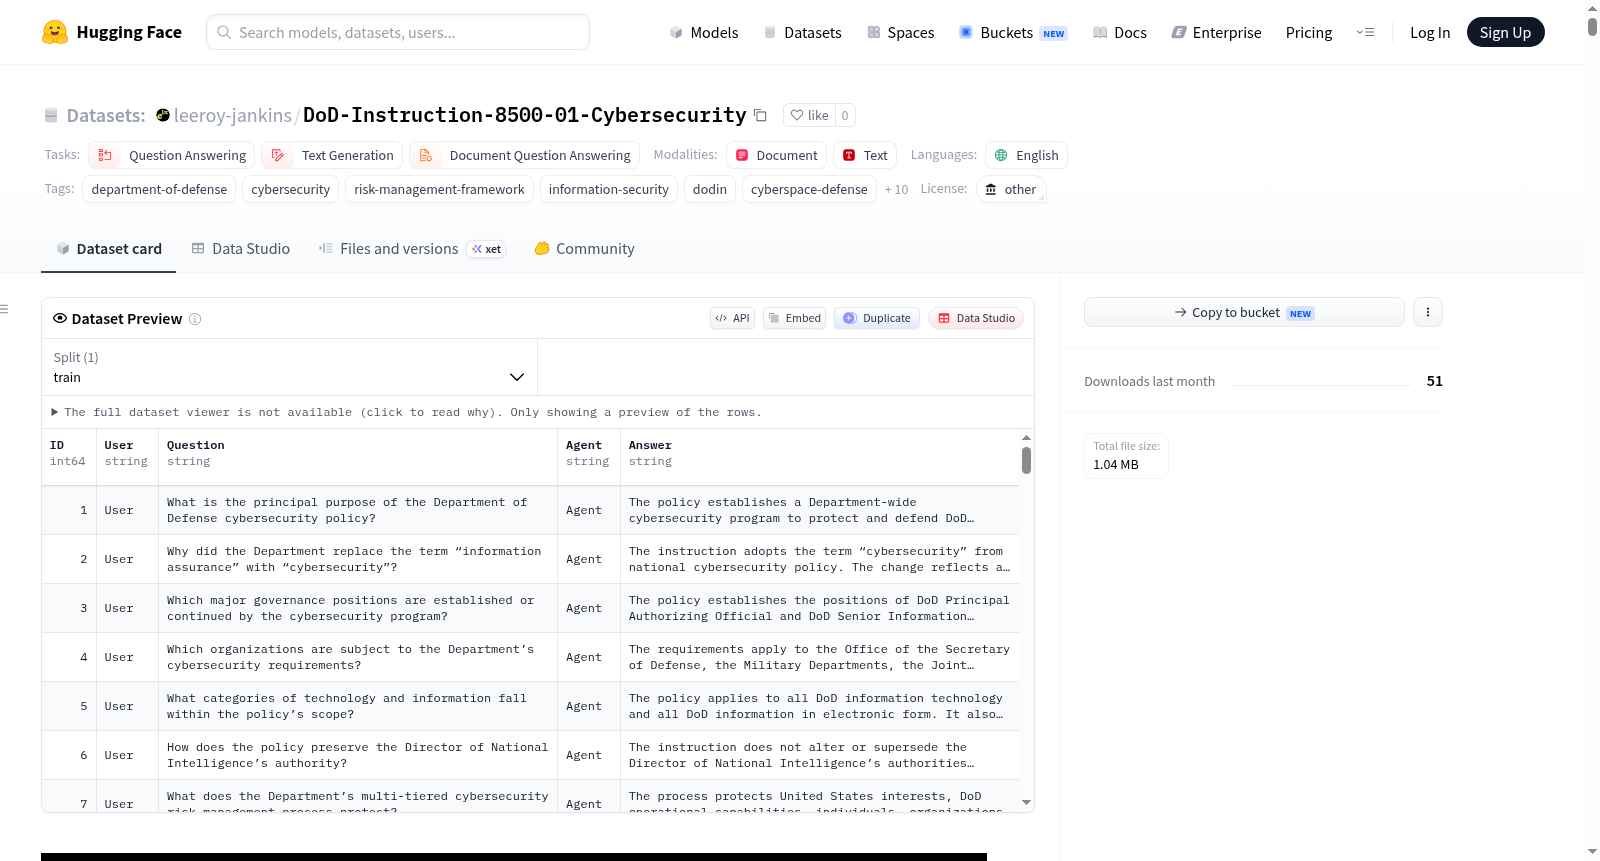
DoD 网络安全问答数据集是一个结构化、基于文档的自然语言数据集,源自美国国防部指令 8500.01《网络安全》(2014年3月14日生效,包含2019年10月7日第1次变更)。该数据集包含 250 条实质性问答对,覆盖国防部网络安全政策的广泛领域,包括:网络安全治理、多层次风险管理、风险管理框架实施、信息系统授权、平台信息技术、操作韧性、网络空间防御、国防部信息网络运营、持续监控、网络安全测试与检查、网络安全互认、供应链风险、可信系统与网络、系统安全工程、身份保证、公钥基础设施、生物识别、信息保护、受控非保密信息、机密信息、个人身份信息、任务伙伴系统、国际网络安全协议、网络安全劳动力要求、承包商网络安全、采办与测试、安全控制、安全技术实施指南、安全需求指南、控制关联标识符、端口协议与服务、跨域服务、通信安全、TEMPEST、事件响应、漏洞管理、信息泄露、介质清理、用户职责、特权用户职责、授权官员、首席授权官员、信息系统所有者、信息系统安全经理、信息系统安全官员等。数据集旨在支持检索增强生成、闭域问答、网络安全政策教育、法规依据、风险管理培训、系统授权分析,以及面向 DoD 网络安全要求的模型领域适配。数据记录基于公开的 DoD 指令,来源权威,适用于政府、学术界和工业界的研究与开发。
The DoD Cybersecurity Q&A Dataset is a structured, document-based natural language dataset derived from the U.S. Department of Defense Instruction 8500.01, "Cybersecurity" (effective March 14, 2014, with Change 1 on October 7, 2019). It contains 250 substantive question-answer pairs covering a wide range of DoD cybersecurity policy areas, including: cybersecurity governance, multi-tiered risk management, risk management framework implementation, information system authorization, platform information technology, operational resilience, cyberspace defense, DoD information network operations, continuous monitoring, cybersecurity testing and inspection, cybersecurity reciprocity, supply chain risk, trusted systems and networks, systems security engineering, identity assurance, public key infrastructure, biometrics, information protection, controlled unclassified information, classified information, personally identifiable information, mission partner systems, international cybersecurity agreements, cybersecurity workforce requirements, contractor cybersecurity, acquisition and testing, security controls, security technical implementation guides, security requirements guides, control correlation identifiers, port protocols and services, cross-domain services, communications security, TEMPEST, incident response, vulnerability management, information spillage, media sanitization, user responsibilities, privileged user responsibilities, authorizing officials, principal authorizing officials, information system owners, information system security managers, information system security officers, etc. The dataset is intended to support retrieval-augmented generation, closed-domain question answering, cybersecurity policy education, regulatory basis, risk management training, system authorization analysis, and model domain adaptation for DoD cybersecurity requirements. The data records are based on publicly available DoD instructions, with authoritative sources, suitable for research and development in government, academia, and industry.
🛡️ DoD网络安全问答数据集
数据集概述
该数据集是一个结构化的、基于文档的英文自然语言问答数据集,源自美国国防部指令8500.01《网络安全》(2014年3月14日生效,纳入2019年10月7日生效的变更1),共包含250条记录。数据集旨在支持检索增强生成、封闭域问答、网络安全政策教育、监管依据、风险管理培训、系统授权分析以及面向国防部网络安全需求的模型领域适配。
来源信息
| 属性 | 详情 |
|---|---|
| 发布文件 | DoD指令8500.01 |
| 标题 | 网络安全 |
| 生效日期 | 2014年3月14日 |
| 纳入变更 | 变更1(2019年10月7日生效) |
| 来源机构 | 国防部首席信息官办公室 |
| 所有权 | 美国国防部 |
| 发布权限 | 已获准公开发布 |
| 主要治理机构 | 国防部信息安全风险管理委员会 |
| 主要项目官员 | 国防部高级信息安全官 |
| 主要系统框架 | 风险管理框架 |
| 主要网络作战机构 | 美国网络司令部 |
| 企业网络 | 国防部信息网络 |
覆盖范围
数据集问答内容涵盖50余个网络安全主题领域,包括但不限于:
- 国防部网络安全政策与治理
- 多层次风险管理及风险管理框架实施
- 信息系统授权与平台信息技术
- 作战弹性与网络空间防御
- 持续监控、安全测试与检查
- 网络安全互认与供应链风险
- 身份保证、公钥基础设施与生物识别
- 信息保护(受控非密信息、涉密信息、个人身份信息)
- 任务伙伴系统与国际网络安全协议
- 网络安全劳动力要求与承包商网络安全
- 安全控制、STIG、SRG、控制关联标识符
- 事件响应、漏洞管理、介质清理
- 各角色职责(授权官员、系统所有者、安全经理、安全官等)
关键政策框架要点
多层次风险管理
采用三层风险模型:组织层(治理与战略风险)、任务与业务流程层、信息系统与平台系统层,各层间通过反馈、沟通和持续监控实现信息流动。
风险管理框架六步骤
- 系统分类 → 2. 选择安全控制 → 3. 实施安全控制 → 4. 评估安全控制 → 5. 授权系统 → 6. 监控安全控制
网络安全互认
允许国防部各组织复用其他组织产生的可信授权与评估证据,前提是具备透明的安全文档、可访问的授权包及可追溯的风险决策。
作战弹性
要求任务在不利网络条件下持续运行,包括快速恢复至可信状态、动态资源分配、现实演练及替代操作规程。
信息保护
处理受控非密信息的系统必须分类为不低于中等级保密影响级别;拟公开发布的信息须经过发布审查、安全审查、保密审查等多重审查程序。
身份保证
支持强身份识别与认证、消除匿名系统使用、用户可追溯性、数字签名、加密、基于PKI的认证及生物识别。
适用对象
该指令适用于所有国防部组成机构,包括:国防部长办公室、各军种部、参谋长联席会议主席办公室、联合参谋部、作战司令部、国防部监察长办公室、国防机构、国防部野战活动及其他组织实体。
政策适用于所有国防部信息技术、电子形式国防部信息、信息系统、平台信息技术、IT服务、IT产品及特殊访问项目IT(受特定例外情况约束),但不改变或取代国家情报总监关于敏感隔离信息保护的权限。
数据集用途
- 检索增强生成
- 封闭域问答
- 网络安全政策教育
- 监管依据与风险管理培训
- 系统授权分析
- 面向国防部网络安全需求的模型领域适配