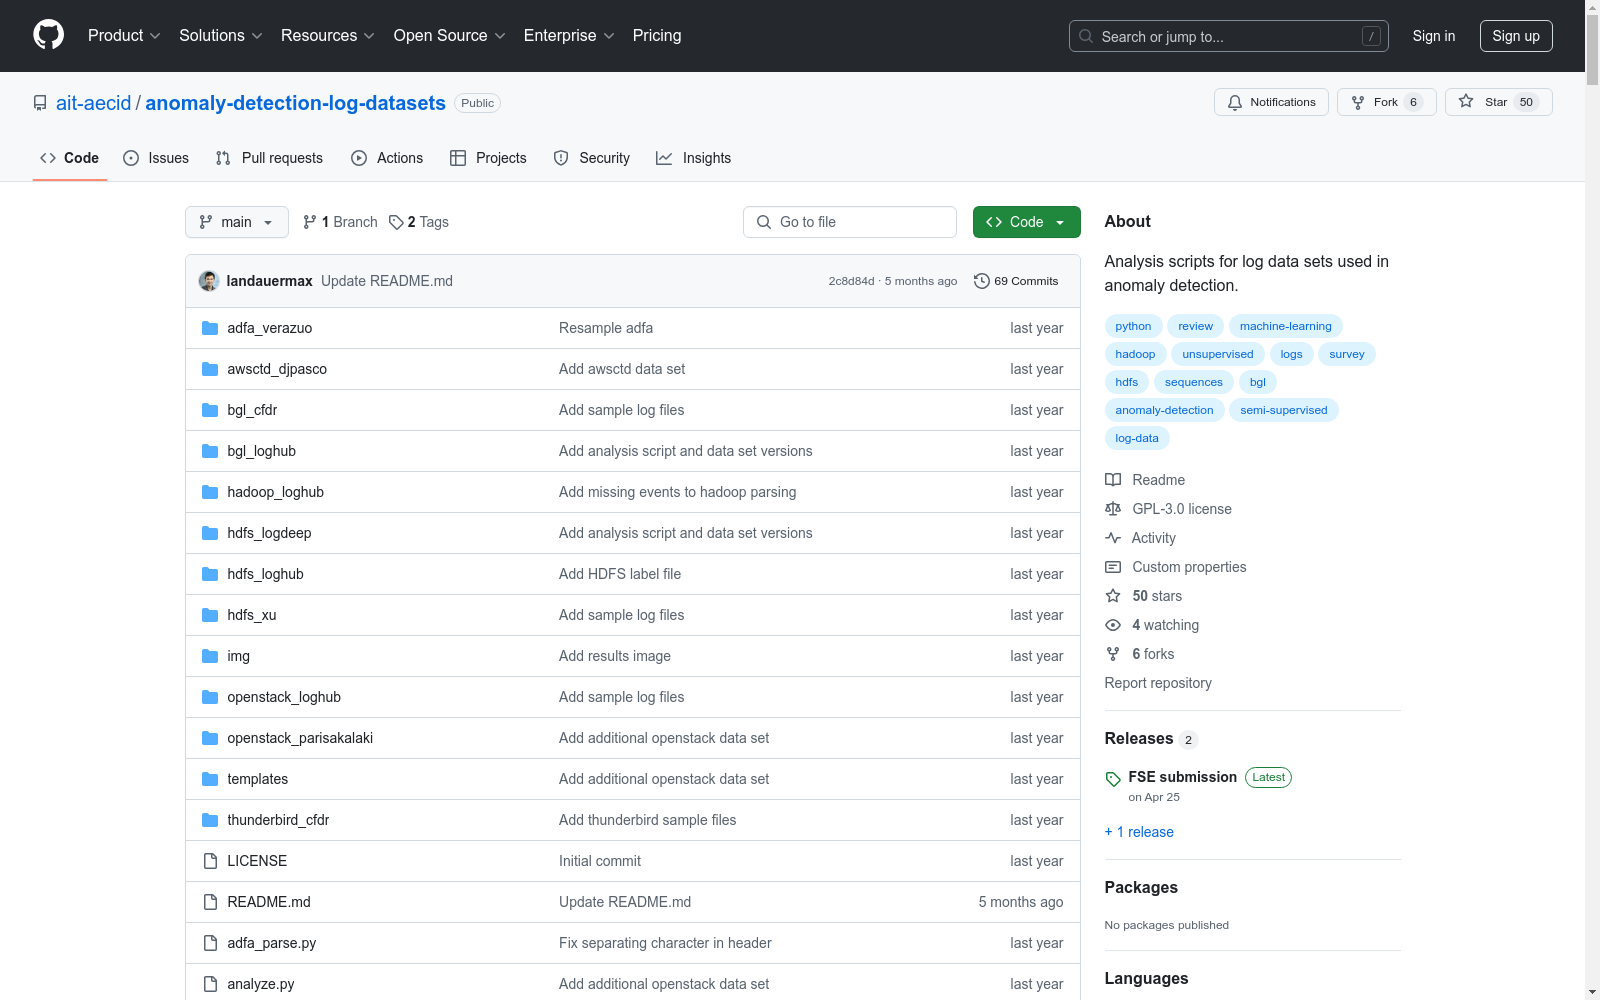
HDFS, BGL, OpenStack, Hadoop, Thunderbird, ADFA, AWSCTD
收藏资源简介:
该仓库包含用于分析异常检测中常用的公开日志数据集(HDFS, BGL, OpenStack, Hadoop, Thunderbird, ADFA, AWSCTD)的脚本。这些数据集用于评估基于序列的异常检测技术。
This repository contains scripts for analyzing publicly available log datasets commonly used in anomaly detection (HDFS, BGL, OpenStack, Hadoop, Thunderbird, ADFA, AWSCTD). These datasets are utilized to evaluate sequence-based anomaly detection techniques.
数据集概述
数据集名称
anomaly-detection-log-datasets
数据集内容
该数据集包含用于评估基于序列的异常检测技术的公开可用日志数据集(HDFS, BGL, OpenStack, Hadoop, Thunderbird, ADFA, AWSCTD)。数据集提供了这些数据集的解析和分组为事件类型序列的脚本,以及一些基本的异常检测技术应用。
数据集结构
数据集目录中包含一些预处理样本,这些文件名为 <dataset>_train(包含约1%的正常日志序列用于训练),<dataset>_test_normal(包含剩余的正常日志序列用于测试),和 <dataset>_test_abnormal(包含所有异常日志序列)。
数据集处理
数据集的处理包括解析和采样。解析使用特定的<dataset>_parse.py脚本,而采样则通过sample.py脚本进行,可以指定采样比例和其他参数如时间窗口。
异常检测技术评估
数据集支持多种异常检测技术的评估,包括基于新事件类型、序列长度、事件计数向量、n-grams、编辑距离和事件间到达时间的检测。评估结果显示,基于计数向量的检测在HDFS日志上达到了95.76%的最高F1分数。
引用信息
若使用此数据集,请引用以下出版物:
- Landauer, M., Skopik, F., & Wurzenberger, M. (2023): A Critical Review of Common Log Data Sets Used for Evaluation of Sequence-based Anomaly Detection Techniques. arxiv:2309.02854. [PDF]