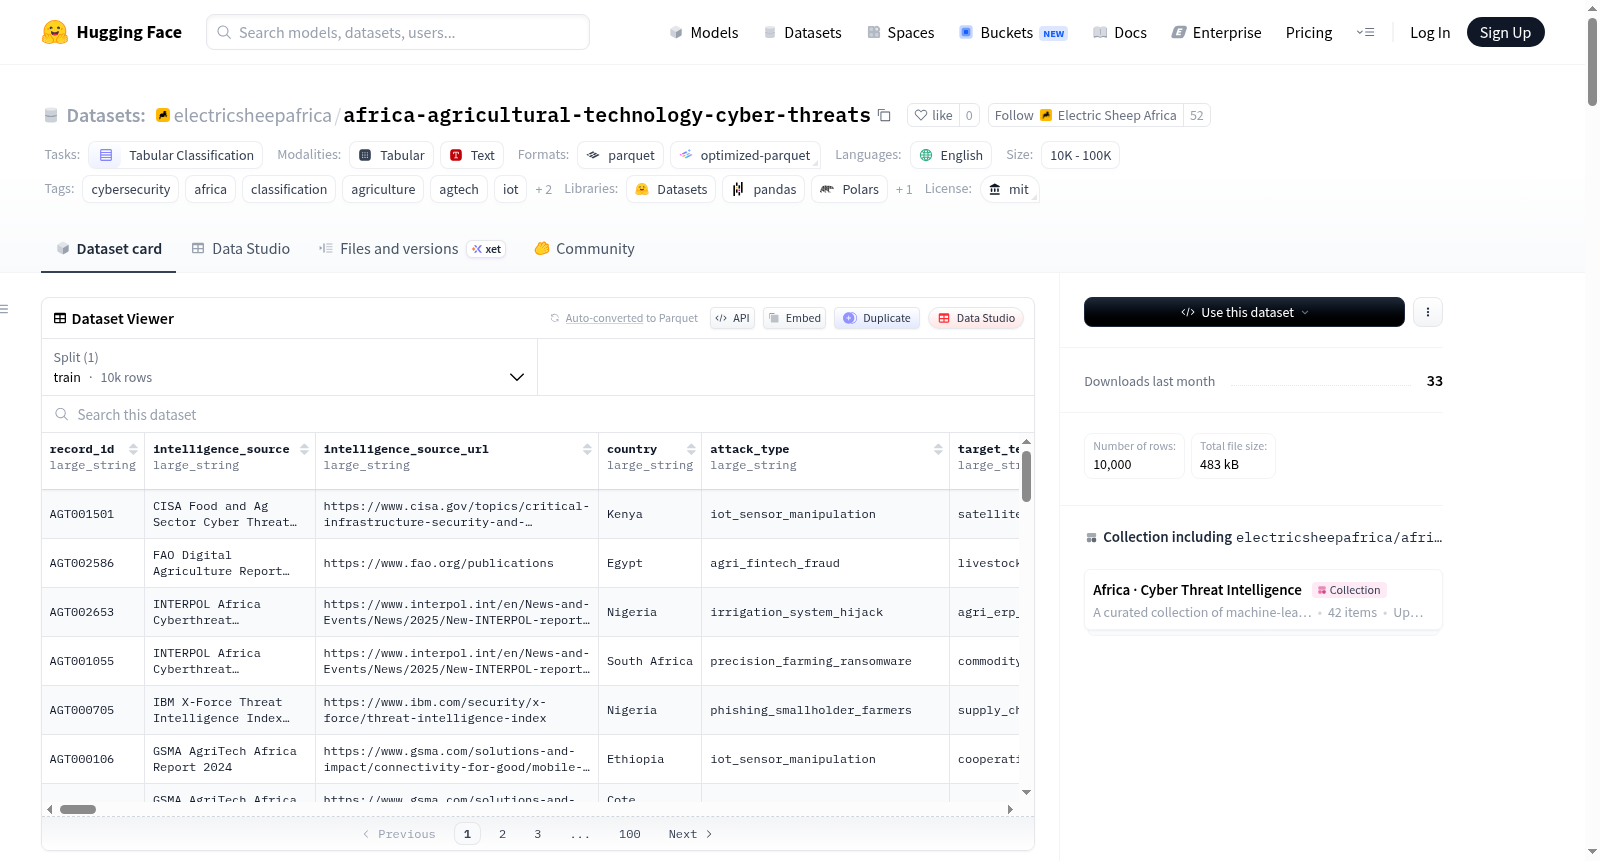
africa-agricultural-technology-cyber-threats
收藏资源简介:
该数据集名为农业技术网络威胁(非洲),是一个专注于模拟针对非洲地区农业技术和数字食品系统的网络攻击的合成表格数据集。数据集背景源于非洲农业的重要地位(占劳动力60%,GDP贡献15-20%)与农业技术安全投资严重不足之间的矛盾。随着精准农业、移动农场管理、农业金融科技和供应链追溯平台在非洲的普及,新的攻击面随之产生,直接威胁粮食安全和农村生计。数据集包含10,000条平衡记录(50%攻击,50%正常),所有数据均为基于真实世界研究的合成数据。它深度刻画了非洲特定国家的威胁模式,例如南非的商业精准农业、肯尼亚的农业金融科技平台、尼日利亚的大规模机械化农场和供应链追溯,以及埃塞俄比亚的国营农场等。数据集还捕捉了独特的非洲威胁载体,如针对USSD/SMS市场信息系统、移动支付农资 diversion、影响指数保险赔付的天气数据投毒,以及通过移动平台进行的商品价格操纵。数据内容详细,包含55个特征列,涵盖:基本标识(记录ID、国家);攻击核心信息(攻击类型、目标技术、农业部门、威胁行为者、攻击向量);多维影响指标(受影响的农场、公顷、农民数量,作物/牲畜损失吨数/头数,财务损失美元,以及粮食安全风险、出口合同取消、合作社破产风险等具体风险标志);具体攻击后果指标(如数据是否被操纵/窃取、系统是否被加密/禁用、支付是否被转移、价格/天气数据是否被伪造、灌溉计划/GPS坐标是否被更改等);技术漏洞指标(如设备使用默认凭证、未打补丁、传输无加密、无认证、云暴露、移动应用侧载、SMS/USSD不安全、遗留技术等);事件响应指标(是否被检测、检测时间、检测来源、是否报告、系统/数据是否恢复、是否提交保险索赔、是否通知推广服务等);以及最终的二元分类标签(1表示攻击,0表示合法)和数据合成标志。此外,README还列出了从原始特征中提取的一系列复合特征,用于评估攻击特征、影响严重性、技术脆弱性、小农针对性、检测与响应效果等。该数据集适用于表格分类任务,特别是农业技术领域的网络威胁检测与风险评估。其数据基于多个权威机构的真实世界情报报告合成,包括联合国粮农组织(FAO)、美国网络安全和基础设施安全局(CISA)、国际刑警组织(INTERPOL)、IBM X-Force威胁情报等。
数据集概述:Agricultural Technology Cyber Threats (Africa)
基本信息
- 数据集名称: Agricultural Technology Cyber Threats (Africa)
- 所属系列: Africa Cyber Threat Intelligence
- 创建者: electricsheepafrica
- 语言: 英文
- 许可证: MIT
- 数据性质: 合成数据(全部为合成记录,
is_synthetic=1) - 数据规模: 10,000 行,正负样本平衡(50/50)
- 任务类型: 表格分类(tabular-classification)
数据集背景
该数据集模拟了非洲农业技术与数字食品系统面临的网络威胁。非洲农业劳动力占比60%,农业贡献GDP的15-20%,但农业科技安全投资几乎为零。随着精准农业、移动端农场管理、农业金融科技和供应链追溯平台的普及,出现了新的攻击面,直接影响粮食安全和农村生计。
涵盖的非洲国家及典型场景
| 国家 | 典型场景 |
|---|---|
| 南非 | 商业精准农业(GPS自动导航、无人机喷洒)、约翰内斯堡证券交易所上市农业企业 |
| 肯尼亚 | 农业金融科技平台(Twiga、FarmShine)、移动端小农户推广服务、M-Pesa农用投入品支付 |
| 尼日利亚 | 大型机械化农场、可可/腰果供应链追溯、大宗商品价格平台操纵 |
| 埃塞俄比亚 | 国有商业农场、咖啡追溯、天气指数保险平台 |
| 加纳 | COCOBOD可可追溯、合作社数据库泄露、无人机喷洒初创公司 |
| 坦桑尼亚 | 咖啡/棉花移动端市场信息(SMS/USSD)、仓单系统 |
| 乌干达 | 乳业物联网、香蕉病害监测应用、合作社金融平台 |
| 卢旺达 | 农业天气指数保险(数字化)、一户一牛计划追踪 |
| 塞内加尔 | 水稻价值链数字化、小农户移动支付系统 |
| 其他国家 | 涵盖20个非洲国家 |
独特的非洲威胁模式
- USSD/SMS市场信息系统黑客攻击
- 农用投入品移动支付资金转移
- 天气数据投毒影响指数保险赔付
- 通过移动平台操纵大宗商品价格
攻击类型(18种)
| 攻击类型 | 描述 |
|---|---|
iot_sensor_manipulation |
篡改土壤/气象传感器 |
drone_gps_spoofing |
农业无人机GPS欺骗 |
weather_data_poisoning |
天气/保险数据投毒 |
supply_chain_platform_hack |
入侵追溯平台 |
agri_fintech_fraud |
农业金融科技欺诈 |
precision_farming_ransomware |
精准农业系统勒索软件 |
commodity_price_manipulation |
移动端价格平台操纵 |
phishing_smallholder_farmers |
通过SMS/USSD钓鱼小农户 |
cold_chain_iot_compromise |
冷链监控设备入侵 |
irrigation_system_hijack |
自动化灌溉系统劫持 |
livestock_tracking_spoofing |
牲畜GPS项圈欺骗 |
seed_genetic_data_theft |
种子/基因知识产权盗窃 |
warehouse_management_exploit |
仓库物联网利用 |
cooperative_database_breach |
农民合作社数据库泄露 |
pest_disease_alert_spoofing |
虚假病虫害警报 |
market_information_platform_hack |
USSD/SMS市场信息平台黑客 |
farm_management_app_exploit |
农场管理应用利用 |
agri_erp_compromise |
农业企业ERP入侵 |
目标技术类别(13种)
| 技术 | 非洲背景 |
|---|---|
soil_moisture_sensor |
低成本中国传感器,默认密码 |
agricultural_drone |
无人机喷洒服务,依赖GPS |
irrigation_controller |
滴灌自动化(摩洛哥/埃及) |
farm_management_app |
移动端小农户咨询服务 |
commodity_price_platform |
USSD/SMS市场价格查询 |
agri_fintech_app |
作物保险、投入品融资 |
supply_chain_traceability |
可可/咖啡产地追溯 |
ussd_market_info_service |
功能机可访问的市场信息 |
mobile_money_input_payment |
M-Pesa用于种子/化肥支付 |
cold_chain_monitor |
园艺出口冷链监控 |
livestock_collar_tracker |
防止牲畜盗窃 |
satellite_imagery_platform |
精准农业分析 |
agri_erp_system |
商业农场管理系统 |
数据特征列(49个原始列 + 衍生特征)
核心特征
| 列名 | 类型 | 描述 |
|---|---|---|
record_id |
str | 唯一标识符 |
country |
str | 非洲国家(20个国家) |
attack_type |
str | 攻击类型或 "none" |
target_technology |
str | 目标农业科技系统 |
agricultural_sector |
str | 受影响部门 |
threat_actor |
str | 威胁行为者类型 |
attack_vector |
str | 初始访问向量 |
影响指标
farms_affected(int64): 受影响农场数量hectares_affected(int64): 受影响公顷数farmers_impacted(int64): 受影响农户数crop_loss_tonnes(int64): 作物损失(吨)livestock_loss_count(int64): 牲畜损失数量financial_loss_usd(int64): 经济损失(美元)food_security_risk(int64): 粮食安全风险标志
攻击影响标志(0/1)
data_manipulated,data_stolen,system_encrypted,system_disabledfalse_alerts_injected,genuine_alerts_suppressedpayment_diverted,price_data_falsified,weather_forecast_poisonedirrigation_schedules_changed,gps_coordinates_falsified,drone_hijackedmobile_money_fraud,ussd_sms_phishinginput_cost_inflation,export_contract_cancelled,cooperative_bankruptcy_riskinsurance_payout_manipulated,season_disrupted
技术漏洞标志(0/1)
device_has_default_creds,device_unpatched,no_encryption_transitno_authentication,cloud_exposed,mobile_app_sideloadedsms_ussd_unsecured,legacy_tech
检测与响应
detected(int64): 是否检测到time_to_detect_days(int64): 检测所需天数detected_by(str): 检测来源incident_reported,system_restored,data_correctedinsurance_claim_filed,extension_services_notified
标签
label(int64): 1=攻击, 0=正常is_synthetic(int64): 1=合成数据
衍生特征
- 攻击特征:
manipulation_score,multi_vector_attack,physical_attack_proxy - 影响严重性:
impact_score,catastrophic_crop_loss - 技术风险:
tech_vulnerability_score,critically_vulnerable - 小农户针对性:
smallholder_focus,phishing_attack - 检测与响应:
was_detected,quick_detection,effective_response - 攻击类型独热编码: 18种攻击类型(如
type_iot_manip,type_drone_gps) - 技术类别:
tech_iot_sensor,tech_drone_gps,tech_mobile_money等 - 部门:
sector_crop,sector_livestock,sector_cash_crop等 - 攻击向量:
vector_iot_api,vector_phishing_sms,vector_gps - 威胁行为者:
actor_speculator,actor_fraud,actor_insider - 区域标志:
is_west_africa,high_agtech_country等 - 综合分数:
agtech_threat_score,smallholder_vulnerability_score,resilience_score
情报来源
该数据集基于以下真实世界研究数据生成:
- FAO 2024年非洲数字农业报告
- CISA/FBI食品与农业部门网络威胁评估2024
- IBM X-Force威胁情报索引2024
- INTERPOL 2025年非洲网络威胁评估
- 非洲开发银行2024年数字农业战略
- GSMA 2024年非洲农业科技报告
- 先正达/拜耳作物科学网络安全报告
使用方法
python from datasets import load_dataset dataset = load_dataset("electricsheepafrica/africa-agricultural-technology-cyber-threats")