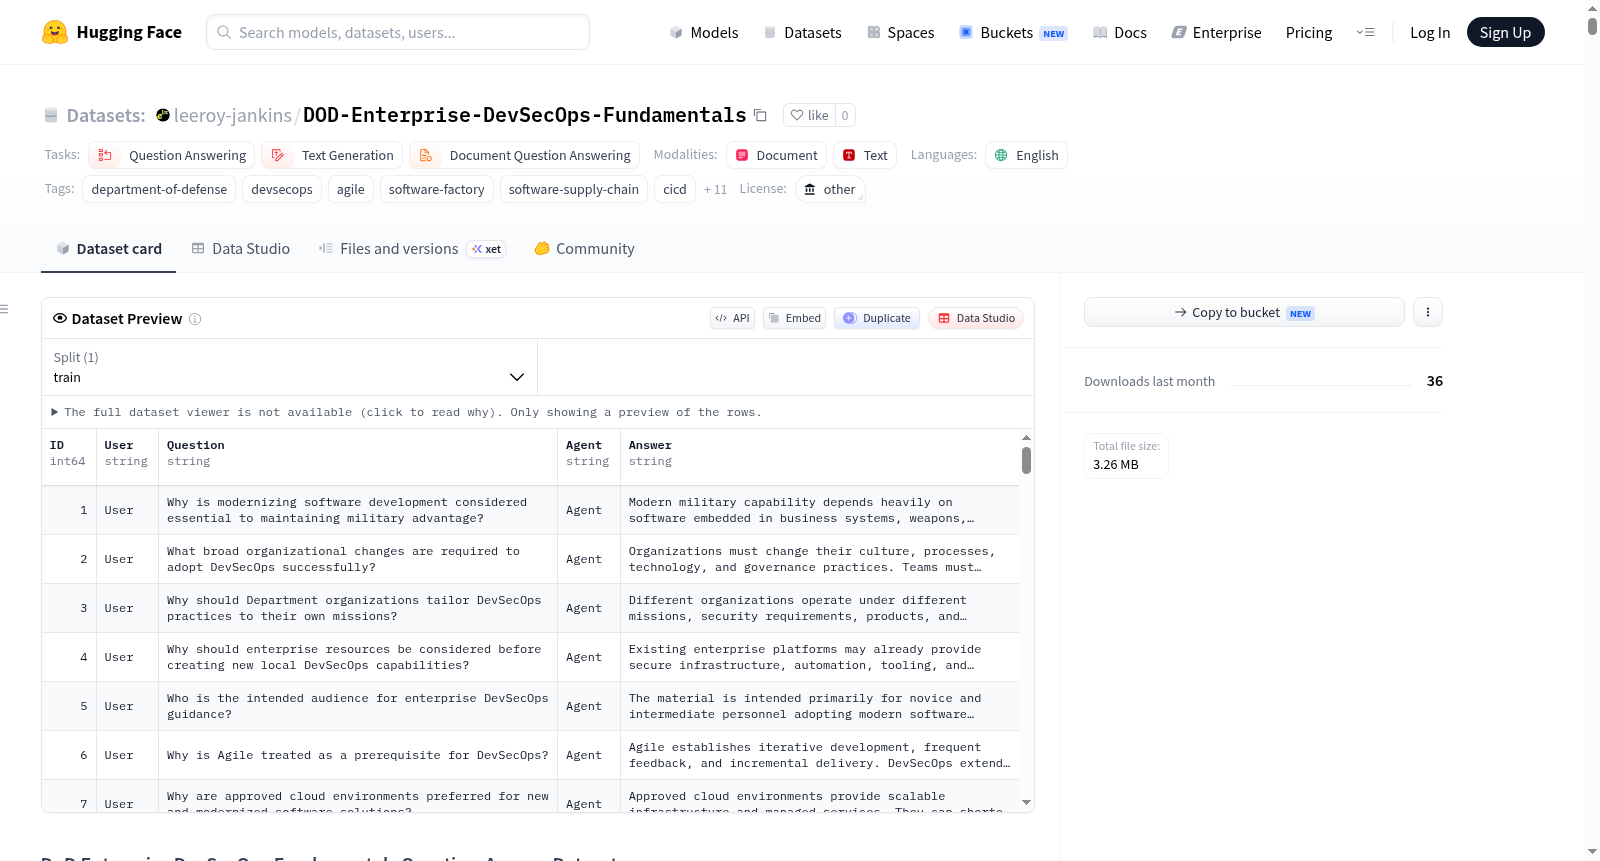
DOD-Enterprise-DevSecOps-Fundamentals
收藏资源简介:
该数据集是基于《DoD Enterprise DevSecOps Fundamental, Version 2.5, October 2024》文档构建的问答对数据集。文档由美国国防部软件现代化高级指导小组于2024年10月16日批准,旨在推广现代软件开发实践在国防部内的应用,涵盖敏捷开发、DevSecOps、软件工厂、软件供应链、CI/CD流水线、基础设施即代码、零信任、持续授权、软件采购、性能指标、安全开发等广泛主题。数据集包含100至1000条记录,每条记录包含一个基于文档的实质性问题和详细答案,要求问题需要技术、组织、采购、安全、运营或绩效管理层面的理解,而非简单的原文定位。该数据集适用于监督微调、指令微调、检索增强生成、基于策略的问答、软件现代化教育,以及评估模型对国防部DevSecOps概念的理解能力。目标受众包括初级和中级DevSecOps从业者、国防部管理人员、高级领导、产品团队成员、IT能力提供者和消费者、授权官员、项目经理、软件采购专业人员、安全专业人员、平台操作人员以及测试与评估人员。
This dataset is a question-answering pair dataset built on the document DoD Enterprise DevSecOps Fundamental, Version 2.5, October 2024. The document was approved by the DoD Software Modernization Senior Steering Group on October 16, 2024, and aims to promote modern software development practices within the DoD, covering a wide range of topics including agile development, DevSecOps, software factories, software supply chain, CI/CD pipelines, infrastructure as code, zero trust, continuous authorization, software acquisition, performance metrics, and secure development. The dataset contains 100 to 1000 records, each consisting of a substantive question based on the document and a detailed answer, requiring understanding at the technical, organizational, acquisition, security, operational, or performance management levels, rather than simple text location. The dataset is suitable for supervised fine-tuning, instruction fine-tuning, retrieval-augmented generation, policy-based question answering, software modernization education, and evaluating model understanding of DoD DevSecOps concepts. The target audience includes entry-level and intermediate DevSecOps practitioners, DoD managers, senior leaders, product team members, IT capability providers and consumers, authorizing officials, program managers, software acquisition professionals, security professionals, platform operators, and test and evaluation personnel.
DoD Enterprise DevSecOps Fundamentals 问答数据集
数据集概述
该数据集基于**《DoD 企业 DevSecOps 基础》(版本 2.5,2024 年 10 月)构建,包含以文档为根的问答记录。数据集由美国联邦政府所有,维护者为 Terry Eppler,采用公共领域**许可,语言为英语,规模为 100 至 1K 条记录。
数据来源是 DoD 软件现代化高级指导小组于 2024 年 10 月 16 日批准的教育性汇编文件,旨在推动国防部采用现代软件开发实践,涵盖 Agile、DevSecOps、软件工厂、软件供应链、自动化流水线、基础设施即代码、持续监控、安全测试、采办、性能指标、劳动力设计及组织文化等内容。该来源已获准公开发布。
应用范围
数据集可支持:
- 监督微调
- 指令微调
- 检索增强生成
- 政策基础问答
- 软件现代化教育
- 面向 DoD DevSecOps 概念的模型评估
数据适用于多种软件类型,包括业务系统、武器系统、嵌入式软件、指挥控制系统、作战支持系统、云原生应用、本地环境、断连环境、人工智能/机器学习能力以及需要硬件在环测试的任务系统。
目标受众
主要面向:
- DevSecOps 新手及中级实践者
- DoD 管理者与高级领导
- 产品团队成员
- IT 能力提供方与消费方
- 授权官员、项目经理、软件采办专业人员
- 安全专业人员、平台运营人员、测试与评估人员
数据集范围
覆盖主题包括:DoD 软件现代化、敏捷与迭代开发、DevSecOps 生命周期各阶段、软件供应链与软件工厂、DevSecOps 平台、CI/CD 流水线、基础设施即代码与配置即代码、持续监控、零信任、风险管理框架集成、持续授权运营、安全软件供应链、软件物料清单、功能与安全测试、软件采办、DevSecOps 文化、部门级转型、性能指标、产品团队角色及实践社区等。
核心概念要点
DevSecOps 定义
DevSecOps 统一开发、安全与运营,强调协作、自动化、持续监控、集成安全、共担责任、频繁交付、运营完整性、软件质量、持续反馈及全生命周期改进。
DevSecOps 生命周期(十个阶段)
- 计划(Plan):定义需求与目标,包含威胁建模、风险评估、技术债管理等。
- 开发(Develop):基于批准的需求创建产品元素。
- 构建(Build):编译并集成新元素。
- 测试(Test):验证需求与目标的满足情况。
- 发布(Release):打包产品并准备文档。
- 交付(Deliver):将发布产品提供给运营环境。
- 部署(Deploy):在运营环境中安装或配置。
- 运营(Operate):产品在运营环境中使用。
- 监控(Monitor):观察并测量产品运行情况。
- 反馈(Feedback):将观察结果与变更需求返回至下一迭代。
软件供应链与风险
软件供应链涵盖从创建、转换、质量评估、策略符合性评估到消费并产生新制品的全部步骤。该文档强调最终软件的安全性取决于整个链条的安全性。示例表明四个各为 90% 安全的组件组合后整体安全约为 65%(0.9^4 ≈ 0.6561),若各提升至 95%,组合后约为 81%,说明每个环节的小幅改进可显著提升整体网络生存能力。
软件工厂、DevSecOps 平台与 CI/CD 流水线
- 软件工厂:人员、工具与流程的集合,通过自动化替代人工,支持可重复开发,包含一条或多条 CI/CD 流水线,不覆盖整个软件供应链。
- DevSecOps 平台:软件工厂与服务构建运营的公共技术基础,可包含多个工厂、共享工具、安全与网络弹性能力、多租户支持等。
- CI/CD 流水线:由流程工作流、工具、脚本、环境、控制门、自动化测试、安全扫描、制品流转及发布/部署逻辑组成,应以最少人工干预产出可部署软件制品。
发布、交付与部署的区别
文档强调"已发布不等同于已部署":
- 发布:软件已通过检查、打包并分配版本号。
- 交付:已发布制品放入仓库,供运营环境获取。
- 部署:已发布软件在生产环境中安装与配置。
已发布制品可能因离线端点、任务条件、通信限制、硬件约束或人工批准等原因等待部署。
持续集成、交付与部署
- 持续集成:涵盖开发、构建、测试,建议频繁(理想为每日)集成。
- 持续交付:涵盖发布、交付、部署,确保软件在测试与安全检查通过后可快速可持续地发布,但不强制部署。
- 持续部署:将交付延伸至生产,部署自动化取决于任务上下文;云微服务可自动部署,而潜航或断连平台可能需要延迟或手动部署。
监控、反馈与可观测性
监控与反馈应提供性能、安全、可靠性、故障、日志、用户体验及任务效能等实时信息,并支持本地防御者、网络保护团队、开发者及最终用户。可观测性要求收集和分析日志、指标、追踪、流水线元数据、制品流转、测试结果、安全事件及部署状态,以诊断故障、识别瓶颈、验证策略合规性并维持 cATO 条件。
基础设施即代码与配置即代码
基础设施即代码通过版本控制的描述性模型管理网络、虚拟机、负载均衡器、身份服务与安全策略等,提供可重复部署、减少人工错误、加快授权等优点。文档指出,实施良好的 DoD IaC 基线可将基础设施搭建与安全配置时间从数月或数周缩短至数小时。配置即代码将版本化自动化应用于系统与应用配置,与 IaC 配合可实现环境的重建、再水化、审计与一致性复制。
不可变基础设施
不可变基础设施在部署后不能被直接修改,变更通过创建新版本、替换实例、从可信镜像重建或从已批准代码再水化引入,以减少配置漂移与未记录变更。