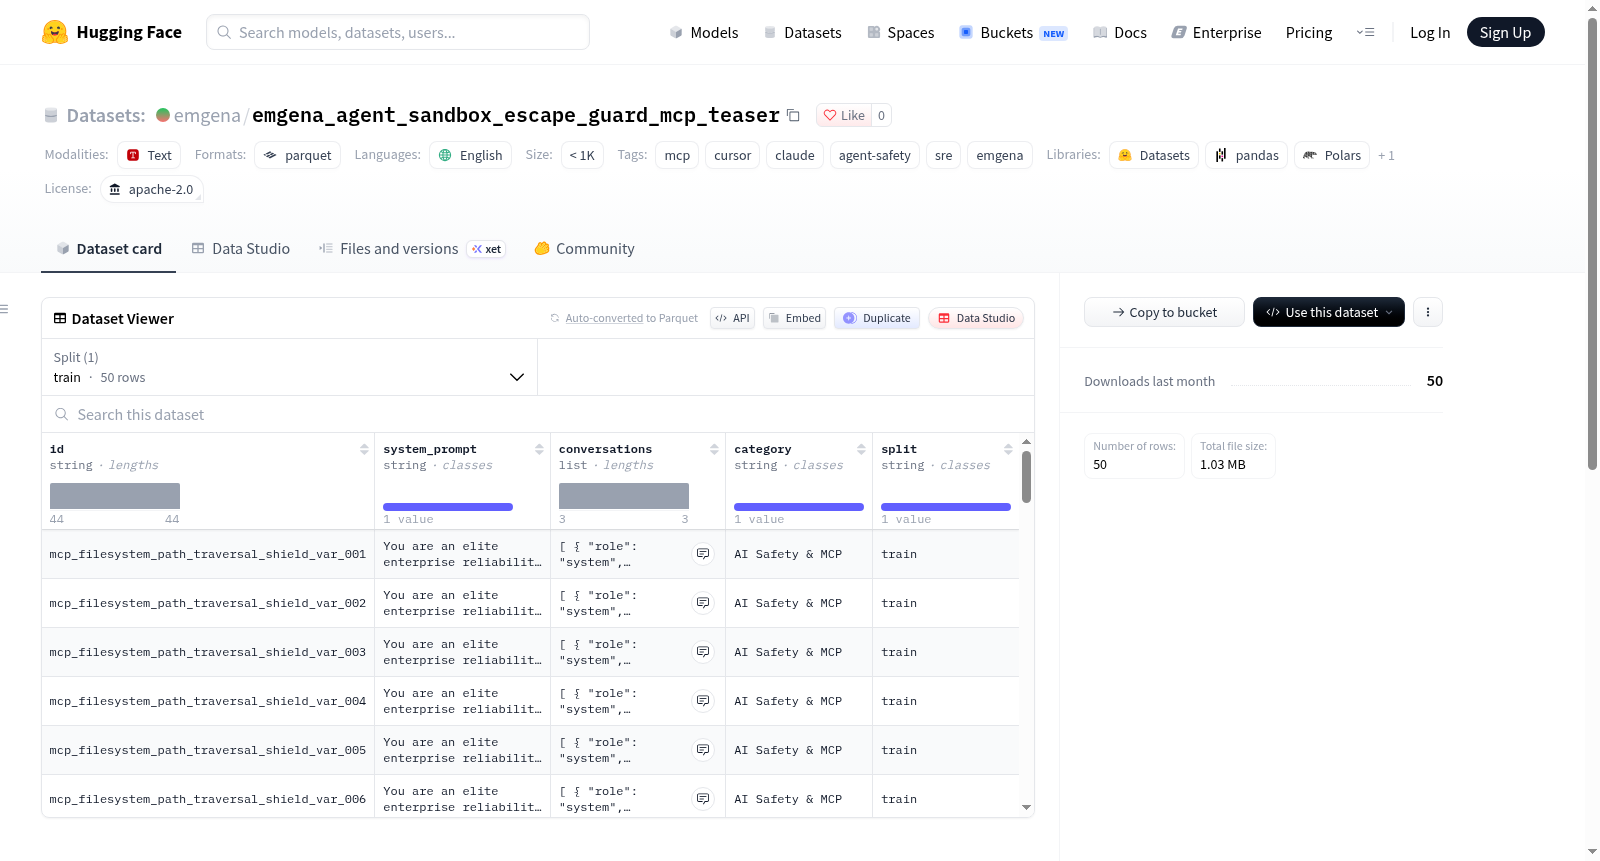
emgena_agent_sandbox_escape_guard_mcp_teaser
收藏资源简介:
该数据集是一个免费的评估预告版本,名为“容器与代理安全 - 子进程沙箱逃逸防护(评估预告)”。它包含 50 个经过验证的安全场景以及一个可执行的 MCP 服务器,用于测试和评估子进程沙箱逃逸防护机制。数据集强制执行严格的 seccomp、AppArmor 和文件系统监狱边界,能够有效阻止终端命令注入、/proc 信息泄露和 socket 劫持等攻击。所有场景均已在 Cursor IDE 和 Claude Desktop 上验证通过,并具备 100% 的 AST 语法验证(零语法错误)。该数据集符合 EU AI 法案第 50 条和第 53 条以及企业部署 EULA 的要求。数据集样本数少于 1000,主要面向代理安全、SRE 和 AI 安全研究者,用于评估和开发沙箱逃逸防护解决方案。
This dataset is a free evaluation preview version, named Container and Agent Security - Subprocess Sandbox Escape Protection (Evaluation Preview). It contains 50 verified security scenarios and an executable MCP server for testing and evaluating subprocess sandbox escape protection mechanisms. The dataset enforces strict seccomp, AppArmor, and filesystem jail boundaries, effectively blocking attacks such as terminal command injection, /proc information leakage, and socket hijacking. All scenarios have been verified on Cursor IDE and Claude Desktop, with 100% AST syntax validation (zero syntax errors). This dataset complies with EU AI Act Articles 50 and 53 as well as enterprise deployment EULA requirements. The dataset has fewer than 1000 samples and is primarily targeted at agent security, SRE, and AI security researchers for evaluating and developing sandbox escape protection solutions.
Container & Agent Security - Subprocess Sandbox Escape Guard (Evaluation Teaser)
基本信息
- 数据集地址:https://huggingface.co/datasets/emgena/emgena_agent_sandbox_escape_guard_mcp_teaser
- 语言:en
- 许可证:apache-2.0
- 数据规模:n<1K
- 标签:mcp、cursor、claude、agent-safety、sre、emgena
- 别名:Container & Agent Security - Subprocess Sandbox Escape Guard (Evaluation Teaser)
数据集定位
- 官方免费评估预览版(Evaluation Teaser),包含 50 个经过验证的场景以及可执行的 MCP Server。
- 完整生产包与商业 EULA 可通过 Gumroad 获取:https://bacardy.gumroad.com/l/vmdoti
- 结账时使用优惠码 LAUNCH20 可减免 €20。
领域概述与安全特性
- 强制执行严格的 seccomp、AppArmor 以及文件系统 jail 边界,用于阻断终端命令注入、/proc 数据外泄以及 socket 劫持。
- 确定性的 IDE 内护栏:已在 Cursor IDE 与 Claude Desktop 中完成验证。
- 100% AST 语法验证(零语法错误)。
- EU AI Act 与 EULA 合规:依据第 50 条与第 53 条认证,适用于企业部署。
相关链接
- 完整主包购买地址(Gumroad):https://bacardy.gumroad.com/l/vmdoti