
遇见数据集

electricsheepafrica/africa-tls-deployment-scan

收藏
Hugging Face2026-05-29 更新2026-05-31 收录
官方服务:

资源简介:

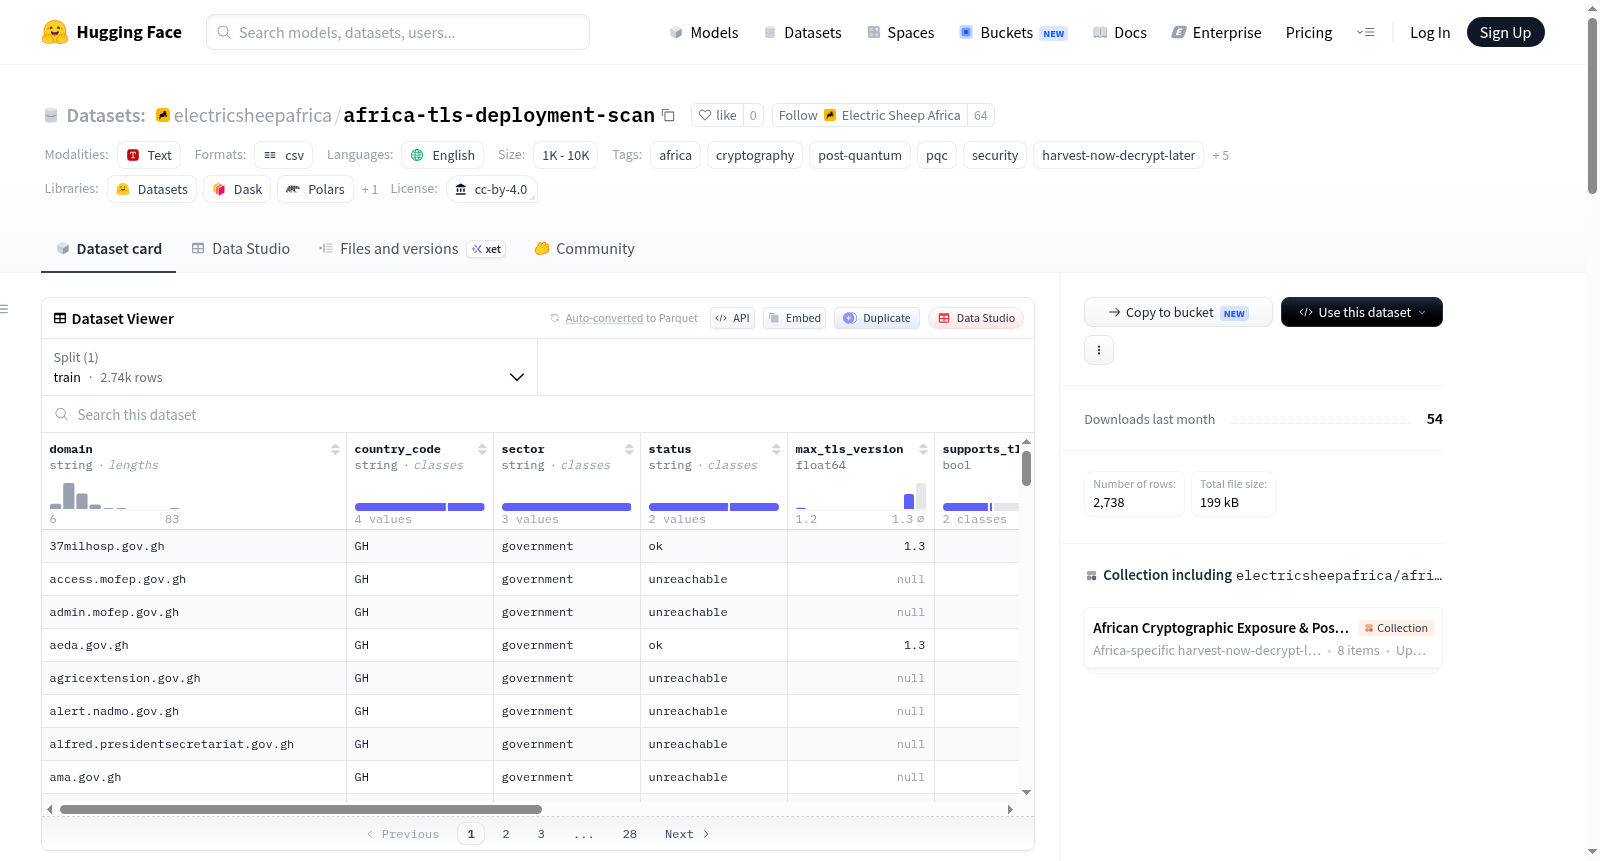
非洲TLS部署扫描数据集是Electric Sheep Africa发布的非洲加密暴露与后量子风险集群的一部分,旨在提供非洲特定证据,支持国家行为者记录非洲数字基础设施的声称,假设量子计算机到来后(根据NIST/NCSC/ENISA预测为2030-2035年)可解密。该数据集回答了一个关键问题:非洲政府网络基础设施中有多少份额运行着TLS配置,使得记录的流量暴露于追溯性(量子)解密风险。数据集包括对尼日利亚和加纳政府域名的扫描,通过被动收集公共数据或标准TLS握手探测活动主机,记录支持的TLS版本、协商密码和转发安全性,以评估量子脆弱性。

Africa TLS Deployment Scan dataset is part of the African Cryptographic Exposure & Post-Quantum Risk cluster by Electric Sheep Africa, providing Africa-specific evidence for the claim that African digital infrastructure is being recorded by state actors under the assumption it will be decryptable once quantum computers arrive (2030–2035 per NIST/NCSC/ENISA). It answers the question: What share of African government web infrastructure runs TLS configurations that leave recorded traffic exposed to retroactive (quantum) decryption? The dataset includes scans of government domains in Nigeria and Ghana, using passive public data collection or standard TLS handshakes to probe live hosts, recording supported TLS versions, negotiated ciphers, and forward secrecy to assess quantum vulnerability.
提供机构:
electricsheepafrica
搜集汇总
数据集介绍
electricsheepafrica/africa-tls-deployment-scan 数据集图片
构建方式
该数据集由Electric Sheep Africa构建,聚焦于非洲国家政府数字基础设施的TLS部署状况。构建方式始于对Certificate Transparency日志中尼日利亚(.gov.ng)与加纳(.gov.gh)政府域名的枚举,进而通过原生TLS握手协议对活跃主机进行探测,记录其支持的TLS版本、协商的加密套件以及前向保密特性。最终生成两份核心文件:ds1_gov_national.csv涵盖两国政府域名的近普查扫描结果,共2,708条记录;ds1_tls_posture.csv则精选30家跨国有代表性的机构,形成对比分析的基础。所有数据收集均基于公开可及的端点,采用被动观测与标准TLS握手方式,确保方法透明且可复现。
特点
本数据集的核心特点在于其针对非洲后量子密码学暴露风险的独特视角。数据显示,在1,032个活跃政府主机中,尽管100%具备前向保密能力,但研究明确指出经典前向保密无法抵御量子计算对记录会话的破解,因密钥交换过程本身在量子环境下可被攻破。此外,8%的活动主机不支持TLS 1.3协议,其中加纳比例高达14%。数据集中还包含quantum_vulnerable_today字段,直观标记当前即存在量子解密风险的端点。作为八数据集集群的一部分,该资源为评估非洲大陆“先收割、后解密”威胁提供了具体且可量化的证据。
使用方法
数据集以CSV格式提供,可直接通过Hugging Face平台加载与分析。研究者可利用ds1_gov_national.csv中的domain、supports_tls13、forward_secrecy、rsa_key_exchange及quantum_vulnerable_today等字段,对政府网站的量子脆弱性进行统计与分类。ds1_tls_posture.csv则适用于跨国家、跨行业的TLS配置对比研究。推荐结合同一集群中的africa-crypto-algorithm-inventory数据集,以识别CDN背后的真实源站加密状态。引用时请注明Electric Sheep Africa(2026)的规范著录格式,并参考附带的方法论与伦理声明以确保研究合规性。
背景与挑战
背景概述
该数据集由Electric Sheep Africa机构于2026年创建,聚焦于非洲地区政府网络基础设施在TLS部署方面的现状,核心研究问题为非洲政府网站TLS配置是否易受量子计算时代“先存储后解密”攻击的威胁。随着后量子密码学(PQC)成为全球网络安全领域的前沿议题,NIST及多国安全机构预测量子计算机将在2030至2035年间具备破解当前公钥加密体系的能力,非洲数字基础设施的加密脆弱性因此愈发引人关注。数据集通过对尼日利亚和加纳政府域名的近全量扫描,揭示了前沿安全防护与潜在风险之间的深刻矛盾,为非洲乃至全球后量子安全迁移策略提供了关键实证基础,对理解发展中国家在密码学转型中的独特挑战具有开拓性影响。
当前挑战
该数据集所解决的领域问题在于:尽管所有被扫描的政府主机均部署了经典前向保密(Forward Secrecy)机制,但当前TLS握手所采用的密钥交换仍基于可被量子算法有效破解的数学难题,这意味着即便拥有前向保密,已记录的加密流量在未来量子计算机面前仍形同虚设。构建过程中面临的挑战包括:政府域名从证书透明度日志中枚举时,部分主机因托管于境外CDN而只能测得CDN的TLS配置而非原始服务器真实状态;此外,扫描范围目前仅限于尼日利亚和加纳,其他非洲国家和私营部门的覆盖缺失使得结论的泛化性有限,研究团队需持续扩展以呈现更完整画像。
常用场景
经典使用场景
在网络安全与密码学交叉研究领域,africa-tls-deployment-scan数据集为评估非洲政府数字基础设施的TLS部署现状提供了独一无二的实证基础。研究者可藉此剖析尼日利亚与加纳政府域名下的TLS协议版本分布、密码套件协商偏好及前向保密能力,从而精准刻画该区域在经典密码学层面与后量子时代的风险敞口。该数据集尤为珍贵之处在于,它通过主动TLS握手探测,系统性地揭示了前向保密机制在面对量子计算成熟后“先存储后解密”攻击策略时的根本性局限——即古典前向保密无法阻止未来量子计算机对已记录会话密钥的逆向破解。
解决学术问题
该数据集直面后量子密码学时代一个关键而亟待解答的学术命题:在NIST、NCSC与ENISA等权威机构预估量子计算机2030至2035年间实现实用化的背景下,非洲当前已部署的政府网站TLS配置是否足以抵御未来量子攻击导致的会话记录批量解密风险?通过针对尼日利亚和加纳政府域名的近乎普查式扫描,数据集以令人警醒的实证数据表明,即使所有存活主机均实现古典前向保密,量子可破解的密钥交换机制仍使每一次握手记录暴露于未来的量子解算威胁之下,从而为“Harvest-Now-Decrypt-Later”攻击范式在非洲的适用性提供了无可辩驳的证据链条。
衍生相关工作
作为非洲密码暴露与后量子风险评估数据集集群(African Cryptographic Exposure & Post-Quantum Risk cluster)的核心成员之一,该扫描数据集催生了一系列互为补充的经典衍生工作。例如,兄弟数据集africa-crypto-algorithm-inventory进一步深入记录了非洲各机构实际部署的密码算法清单,揭示了CDN边缘节点对源站真实密码学配置的遮蔽效应;而africa-pqc-migration-cost则基于本数据集对政府域名暴露面的量化结果,估算不同迁移策略下的经济与人力成本。此外,该集群中关于海底光缆拓扑、互联网交换点路由暴露以及监管差距的数据集,共同构建了一个从密码学实践到基础设施依赖再到政策框架的全景分析图谱,为理解后量子时代非洲数字主权的脆弱性与韧性提供了多维度研究入口。
以上内容由遇见数据集搜集并总结生成
二维码
社区交流群
二维码
科研交流群
商业服务

