
遇见数据集

electricsheepafrica/africa-crypto-algorithm-inventory

收藏
Hugging Face2026-05-29 更新2026-05-31 收录
官方服务:

资源简介:

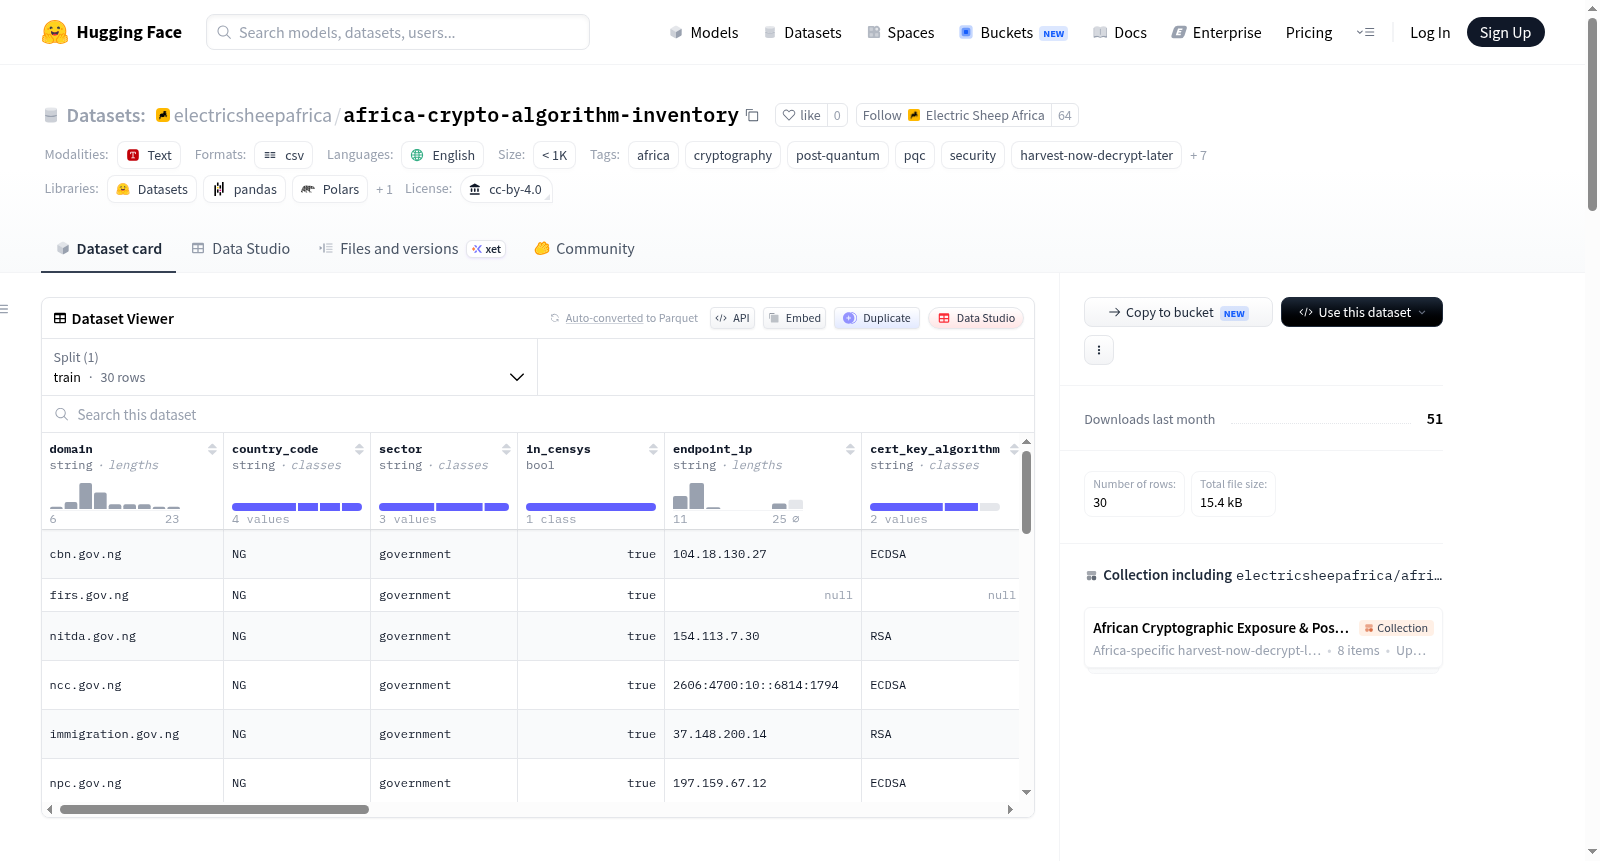
非洲加密算法清单数据集记录了非洲高价值数字基础设施(如银行、政府、健康领域)的证书密钥算法、证书颁发机构和TLS终止中介信息。该数据集旨在分析非洲数字基础设施在量子计算机威胁(预计2030-2035年到来)下的解密风险,提供非洲特定的证据,表明当前基础设施主要使用RSA或ECDSA等非后量子加密算法,且多数依赖外国司法管辖区的证书颁发机构和CDN/WAF服务。数据集包含30个端点的详细数据,通过Censys平台被动收集公开数据生成。

The African Cryptographic Algorithm Inventory Dataset records the certificate key algorithms, certificate authorities, and TLS termination intermediary information of high-value digital infrastructure in Africa, such as banking, government, and healthcare sectors. This dataset aims to analyze the decryption risks of Africa's digital infrastructure under the threat of quantum computers (expected to emerge between 2030 and 2035), and provide Africa-specific evidence that the current infrastructure mainly uses non-post-quantum cryptographic algorithms such as RSA or ECDSA, and most rely on certificate authorities and CDN/WAF services under foreign jurisdictions. The dataset contains detailed data from 30 endpoints, generated by passively collecting public data through the Censys platform.
提供机构:
electricsheepafrica
搜集汇总
数据集介绍
electricsheepafrica/africa-crypto-algorithm-inventory 数据集图片
构建方式
该数据集由Electric Sheep Africa构建,聚焦于非洲地区高价值数字基础设施的密码学算法暴露。研究团队从银行、政府及医疗等关键领域中精选30个终端作为样本,通过Censys平台的Web Property API进行被动式查询,提取了每个终端的TLS证书密钥算法、密钥长度、签名算法、颁发证书的CA机构及其管辖国家、HSTS配置以及CDN/WAF的部署情况等信息。所有数据收集均基于公开可访问的端点,通过标准TLS握手完成,不涉及任何私有数据访问或主动攻击行为,方法透明且可复现。
特点
该数据集的显著特点在于其精准揭示了非洲数字基础设施在密码学算法层面的脆弱性。数据显示,所有30个评估端点均未部署后量子证书,全部依赖RSA或ECDSA算法;其中25个端点使用的证书由外国管辖的CA机构颁发,23个端点的TLS终止于外国CDN或WAF节点。这一结果不仅凸显了非洲关键基础设施在面对“现在收集,未来解密”(Harvest Now, Decrypt Later)威胁时的无力感,更揭示了其密码学主权受外部依赖的严峻现实。
使用方法
该数据集以CSV格式提供,可直接加载至数据分析环境中进行探索。用户可依据域名、国家代码、行业类别或证书属性进行分组统计与可视化分析。数据集还附带了CenQL聚合查询计划,便于有权限的用户在Censys平台上扩展至国家规模的分析。引用时建议采用Hugging Face存储库的标准引用格式,该数据集是“非洲密码学暴露与后量子风险”系列中八个数据集之一,可用于研究频谱分析、政策评估以及后量子密码学迁移规划等场景。
背景与挑战
背景概述
随着量子计算技术的迅猛发展,传统公钥密码体制(如RSA和ECDSA)面临被颠覆性破解的风险,这一威胁被业界称为“先存储后解密”攻击。在此背景下,非洲数字基础设施的密码学算法部署状况成为亟待研究的核心议题。Electric Sheep Africa于2026年发布了Africa Cryptographic Algorithm Inventory数据集,聚焦于评估非洲地区高价值数字资产(如银行、政府机构及医疗系统)在TLS证书中使用的密钥算法、证书颁发机构及其司法管辖归属。该数据集通过Censys平台对30个精选端点进行被动探测,揭示了当前非洲数字基础设施在密码学算法选择上的脆弱性,为后量子密码学迁移提供了关键的区域性证据。其研究成果对推动非洲地区网络安全主权建设及全球密码学标准演进具有重要参考价值。
当前挑战
该数据集所应对的核心领域挑战在于:非洲数字基础设施全面依赖RSA或ECDSA等经典公钥算法,缺乏后量子密码学证书部署,导致其长期面临量子计算机到来后被批量解密的风险。构建过程中面临多重挑战:首先,数据采集受限于Censys免费层的全局搜索接口限制,无法获取完整的非洲端点分布,仅能依赖付费或UI版本进行扩展;其次,样本规模仅30个端点,虽经精心筛选(覆盖银行、政府、医疗等关键领域),但难以代表整个非洲大陆的密码学部署全貌;此外,23个端点通过境外CDN/WAF终止TLS连接,使得机构自身的原始服务器加密状态对外不可见,增加了评估真实密码学风险的难度;最后,数据集依赖公开可获取的被动探测数据,无法覆盖采用私有证书或非标准加密配置的系统,存在信息盲区。
常用场景
经典使用场景
在数字主权与密码学安全的交叉领域,该数据集为评估非洲关键数字基础设施的后量子密码学暴露风险提供了系统性的实证基础。通过对30个高价值端点(涵盖银行、政府机构与医疗部门)的TLS证书密钥算法、证书颁发机构及其司法管辖权、以及TLS终止中间节点进行深度剖析,研究者能够精确量化当前非洲数字基础设施对经典公钥密码体系(RSA与ECDSA)的依赖程度,并揭示其面对“先存储后解密”攻击的脆弱性。该数据集的核心应用价值在于,它首次将非洲大陆的特殊地缘背景引入后量子密码学迁移的讨论框架,为区域性的密码学弹性评估提供了可复现的基准数据与方法论模板。
解决学术问题
该数据集直面后量子密码学时代一个亟待解决却长期被忽视的学术命题:如何系统性评估并量化非洲大陆关键数字基础设施在面对量子计算威胁时的密码学暴露程度?传统上,后量子密码学迁移研究主要聚焦于北美、欧洲与东亚发达经济体,而非洲因其数字基础设施的有限规模和外包特性往往被排除在主流分析框架之外。这一数据集通过实证研究填补了这一空白,证实了0%的后量子证书部署率、83%的TLS终止依赖外国CDN/WAF、以及100%的证书由外国司法管辖机构签发的严峻现实。这些发现不仅揭示了非洲数字主权在密码学层面的实质性缺失,更从地缘政治与技术依赖的双重维度,深刻影响了后量子时代全球网络安全治理的理论建构。
衍生相关工作
该数据集作为“非洲密码学暴露与后量子风险”簇数据集的核心成员,已衍生出多个紧密关联的研究工作。同一簇内的TLS部署数据集系统刻画了非洲关键系统的协议版本、密码套件与TLS配置退化情况;证书授权依赖数据集从司法管辖权角度绘制了非洲对外国CA的完全依赖性图谱。此外,簇内的监管缺口数据集与后量子密码学迁移成本数据集,分别从政策合规性和经济可行性两个维度延伸了该算法清单数据集的发现。在方法学层面,该数据集引入的基于Censys平台的被动式端点探测与CenQL聚合查询计划,已被后续针对东南亚与拉美地区的后量子风险普查工作所采纳与改进,形成了一个可移植的跨区域密码学暴露评估范式。
以上内容由遇见数据集搜集并总结生成
二维码
社区交流群
二维码
科研交流群
商业服务

