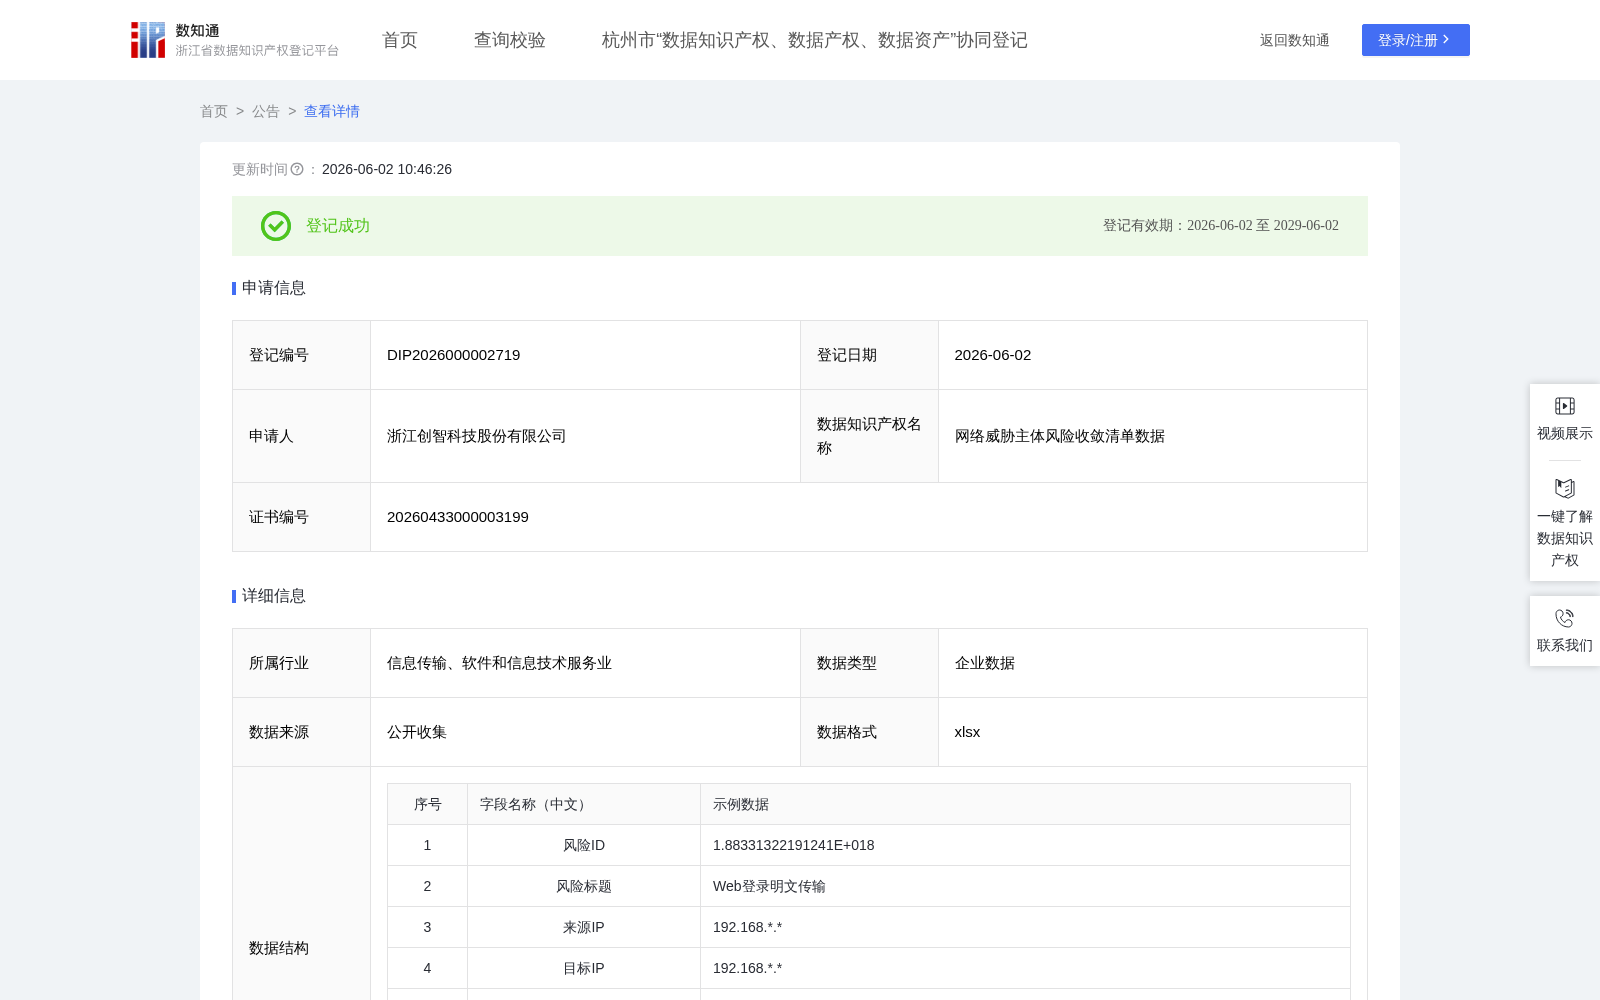
网络威胁主体风险收敛清单数据
收藏资源简介:
本数据产品及算法规则主要应用于企业网络安全运营中心(SOC)态势感知与威胁处置场景,具体如下: 1. 适用条件 本数据产品适用于已部署安全探针、防火墙、态势感知平台等安全监测设备,并产生海量原始安全告警日志的网络环境。应用前提是数据源必须包含完整的网络会话信息(源/目标IP、端口)、攻击特征信息(风险类型、URL、报文载荷)以及时间戳信息,以便算法能够执行聚合与分类操作。 2. 适用范围 • 网络边界防护:针对来自互联网的外部入侵攻击(如Web攻击、漏洞扫描、暴力破解)的监测与收敛。 • 内网横向移动排查:针对网络资产失陷后的横向扩散行为(如内网扫描、异常访问)的识别与管理。 • 长期持续性威胁追踪:适用于跨度长达数月甚至更久的APT攻击或长期潜伏木马活动的轨迹分析。 3. 适用对象 • 安全运营分析师:用于日常告警研判,从海量告警中筛选出高价值风险主体。 • 应急响应团队:在安全事件发生时,通过收敛后的清单快速定位攻击源与受害资产。 • 网络管理员:用于掌握整体网络安全态势,评估安全设备防护效果。一、加工前的数据说明 原始数据为企业安全设备产生的海量结构化告警日志,包含源/目IP、风险类型、时间戳、HTTP报文等数十个字段,存在数据冗余度高、价值密度低且含明文密码等敏感信息的问题,无法直接支撑高效安全运营决策。 二、处理规则 针对原始告警离散、冗余、敏感三大痛点,本数据产品的核心智力贡献在于将分析单元从“单次告警事件”升维至“攻击行为主体”,通过五条聚合收敛规则在数据压缩与信息保真之间实现精确平衡。首先,以来源IP为主键进行攻击主体聚合,将同一IP产生的海量告警归并为一条记录,统计其告警总次数与活跃时段,从根本上将分析视角从离散事件流转为可追踪的行为主体,解决告警风暴问题。其次,在主体聚合基础上按风险类型进行二次分组计数,独立统计该主体各类攻击行为的频次分布,为威胁定性保留攻击多样性信息。第三,基于IP地址库自动判别来源属性,将聚合后数据强制分流至“外网入侵”与“内网横向移动”两个独立视图,将网络位置直接转化为处置优先级,缩短应急响应决策路径。第四,聚合清单仅保留统计摘要,同时通过日志唯一标识保留与底层原始告警的索引关联,确保关键威胁可随时下钻还原完整证据链。第五,最终输出数据对原始报文中的明文密码、账号等敏感负载不予展示,仅在有权限控制的原始日志层保留,确保统计清单的安全可用性符合数据合规要求。 三、数据内容描述 经上述规则处理后,原始告警被重构为以来源IP为主键的网络威胁主体风险收敛清单,其数据内容包括:展示攻击总次数、活跃时段及攻击方向的主体聚合信息,呈现各风险类型频次分布的行为画像信息,支持深度溯源的原始日志索引信息,以及用于运营管理的风险等级与处置状态标识信息。该清单将海量离散告警转化为可量化、可排序、可追溯的高价值数据产品,实现了从告警风暴到风险聚焦的效率质变。