
遇见数据集

omnimcp_cyber_malware_sandbox_teaser

收藏
Hugging Face2026-09-04 更新2026-09-05 收录
官方服务:

资源简介:

OmniMCP 网络恶意软件沙箱预览数据集(免费版)是一个用于训练和评估 AI 代理的合成数据集,专注于网络恶意软件沙箱场景。该数据集包含 25 个经过验证的多轮对话样本,每个样本均采用 100% Pydantic 和 AST 架构验证,确保无语法幻觉。数据集内嵌链式推理(CoT)逻辑,在每次工具调用前显式输出 <thought> 步骤,同时具备自我修复与错误恢复能力,能够处理真实的 API 错误、参数不匹配和超时问题。该数据集适用于函数调用、工具使用、代理微调等任务,语言为英文,采用 Apache-2.0 许可证。

OmniMCP Network Malware Sandbox Preview Dataset (Free Edition) is a synthetic dataset for training and evaluating AI agents, focusing on network malware sandbox scenarios. It contains 25 validated multi-turn conversation samples, each verified with 100% Pydantic and AST architecture to ensure no syntax hallucinations. The dataset incorporates chain-of-thought (CoT) logic, explicitly outputting <thought> steps before each tool call, and features self-healing and error recovery capabilities to handle real API errors, parameter mismatches, and timeouts. It is suitable for function calling, tool usage, agent fine-tuning, etc. The language is English, licensed under Apache-2.0.

创建时间:
2026-08-31
原始信息汇总

OmniMCP Cyber Malware Sandbox Teaser 数据集概述

基本信息

  • 语言: 英语 (en)
  • 许可证: Apache 2.0
  • 标签: 网络恶意软件沙箱、函数调用、工具使用、合成数据、微调、智能体

数据集内容

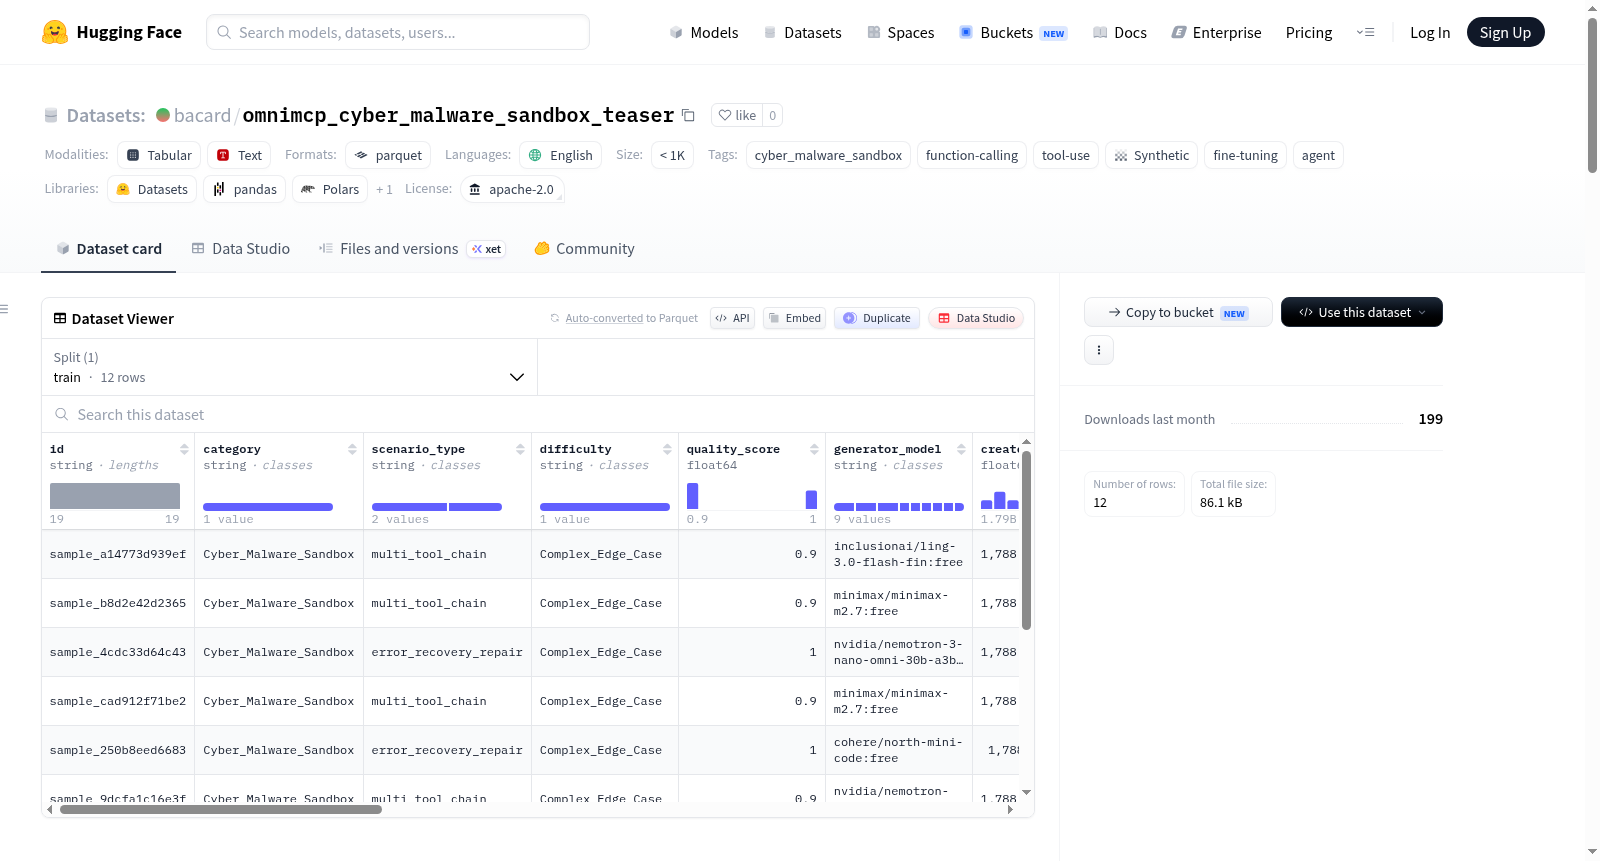
这是一个免费样本试玩版数据集,包含 25 个经过验证的多轮对话样本,专为**网络恶意软件沙箱 AI 智能体(Cyber Malware Sandbox AI Agents)**设计。

核心特性

  • 100% Pydantic 与 AST 模式验证:确保零语法幻觉。
  • 思维链推理(Chain-of-Thought Reasoning):在每次工具调用前提供显式的 <thought> 逐步逻辑。
  • 自修复与错误恢复:数据集预先训练了处理真实 API 错误、参数不匹配和超时等场景的能力。

完整版信息

完整版为 OmniMCP 专业制作大师套件(Full Production Master Suite),包含 500+ 个经过验证的多轮对话样本,并附带 EULA 许可证,可通过 Gumroad 平台购买。

搜集汇总
数据集介绍
omnimcp_cyber_malware_sandbox_teaser 数据集图片
构建方式
在网络安全领域,面向恶意软件沙箱的智能体训练长期受困于高质量多轮交互数据的稀缺,该数据集以合成方式构建,首先通过Pydantic与抽象语法树双重校验机制生成严格符合函数调用模式的工具使用轨迹,继而注入显式的思维链推理步骤,使每个样本在调用工具前均呈现逐步逻辑推演,并针对真实API错误、参数不匹配及超时等异常场景预制自愈与恢复路径,最终形成25条经人工验证的多轮样本,确保语法零幻觉与语义连贯性。
使用方法
使用该数据集时,研究者可将其直接用于大语言模型的监督微调,以提升智能体在网络安全沙箱中的函数调用与工具编排能力。具体而言,基于HuggingFace的datasets库加载后,将多轮对话样本按标准对话模板拼接,保留其中的思维链标签与工具调用指令;训练时可结合工具使用掩码,使模型专注于学习何时调用工具、如何构造参数及如何从错误中恢复。该数据集亦可作为评估基准,衡量智能体在恶意软件分析任务中的推理准确性与鲁棒性。
背景与挑战
背景概述
在高级持续性威胁与自动化恶意软件变种激增的网络安全态势下,传统沙箱分析受限于静态特征匹配与人工规则编写,难以应对多阶段工具调用的智能体化攻击。omnimcp_cyber_malware_sandbox_teaser数据集由未具名研究团队于2024年发布,旨在为网络安全领域注入函数调用与工具使用范式的多轮交互样本。该数据集聚焦于训练AI智能体在隔离沙箱环境中执行YARA内存检测、C2遏制及恶意软件引爆等操作,其核心研究问题在于如何通过思维链推理与Pydantic模式验证,使智能体在调用安全工具时避免语法幻觉并实现自我修复。该数据集为网络安全智能体微调提供了可验证的多轮工具调用基准,推动了自主威胁狩猎与自动化事件响应领域的发展。
当前挑战
该数据集所应对的领域问题在于,传统恶意软件沙箱分析依赖人工编排工具链,面对命令与控制信道动态切换、内存驻留型载荷及反沙箱规避技术时,智能体需在多轮交互中精准选择工具并解析异构API返回。构建过程中的核心挑战包括:确保每个样本严格遵循Pydantic与AST模式验证以消除语法幻觉,同时嵌入显式思维链推理步骤以提升工具调用的可解释性;此外,预训练模型需具备对真实API错误、参数不匹配及超时异常的自愈与恢复能力,这要求合成样本在保持攻击场景逼真度的同时,精确模拟工具调用失败与重试机制,从而在安全隔离与操作有效性之间取得平衡。
常用场景
经典使用场景
在网络安全领域,恶意软件沙箱分析是识别未知威胁、提取攻击指标的核心手段。该数据集面向AI代理在沙箱环境中的工具调用任务,提供25个经Pydantic与AST模式验证的多轮交互样本。其经典使用场景在于训练AI代理通过链式思维推理,逐步调用沙箱工具完成恶意软件样本的提交、动态行为监控、YARA规则内存检测以及C2通信遏制等操作。每个样本均包含显式的<thought>推理步骤,确保代理在每次工具调用前具备可解释的决策逻辑,并能在API错误、参数不匹配或超时等异常情况下执行自愈与错误恢复。
解决学术问题
在学术研究中,AI代理的工具调用常面临语法幻觉、推理不透明与错误恢复能力薄弱等问题,尤其在网络安全沙箱这类高风险领域,错误调用可能导致分析失败或系统暴露。该数据集通过提供100%模式验证的多轮样本,解决了代理在函数调用中生成无效语法、缺乏可解释推理链以及无法处理真实API异常等常见学术难题。其意义在于为代理的鲁棒性学习提供了可信赖的基准,推动了工具增强型语言模型在安全关键场景中的可验证性与可靠性研究。
实际应用
在实际网络安全运营中,该数据集可用于训练和微调自动化恶意软件分析代理,使其能够在隔离沙箱中自主完成样本引爆、行为日志采集、网络流量分析与威胁情报提取等任务。安全团队可借助此类代理降低人工分析成本,提升对零日攻击和高级持续性威胁的响应速度。同时,数据集支持代理在工具调用链中实现错误恢复,适用于真实沙箱API的间歇性故障场景,增强了自动化分析流程的连续性与稳定性。
数据集最近研究
最新研究方向
在网络安全攻防博弈日益白热化的当下,恶意软件沙箱作为动态威胁分析的核心基础设施,正面临着高对抗性样本逃逸与多步攻击链语义建模的双重挑战。omnimcp_cyber_malware_sandbox_teaser数据集以多轮工具调用与思维链推理为技术底座,通过Pydantic与AST模式校验机制确保函数调用的语法零幻觉,并预置自愈与错误恢复能力以模拟真实API异常处置场景。该数据集呼应了当前AI智能体在自动化威胁狩猎与C2遏制领域的前沿探索,为构建具备可解释推理路径的恶意软件分析代理提供了细粒度微调样本,其研究意义在于推动沙箱智能体从静态规则匹配向动态因果推断的范式跃迁,进而强化零日攻击隔离与内存引爆检测的自动化响应效能。
以上内容由遇见数据集搜集并总结生成
二维码
社区交流群
二维码
科研交流群
商业服务

