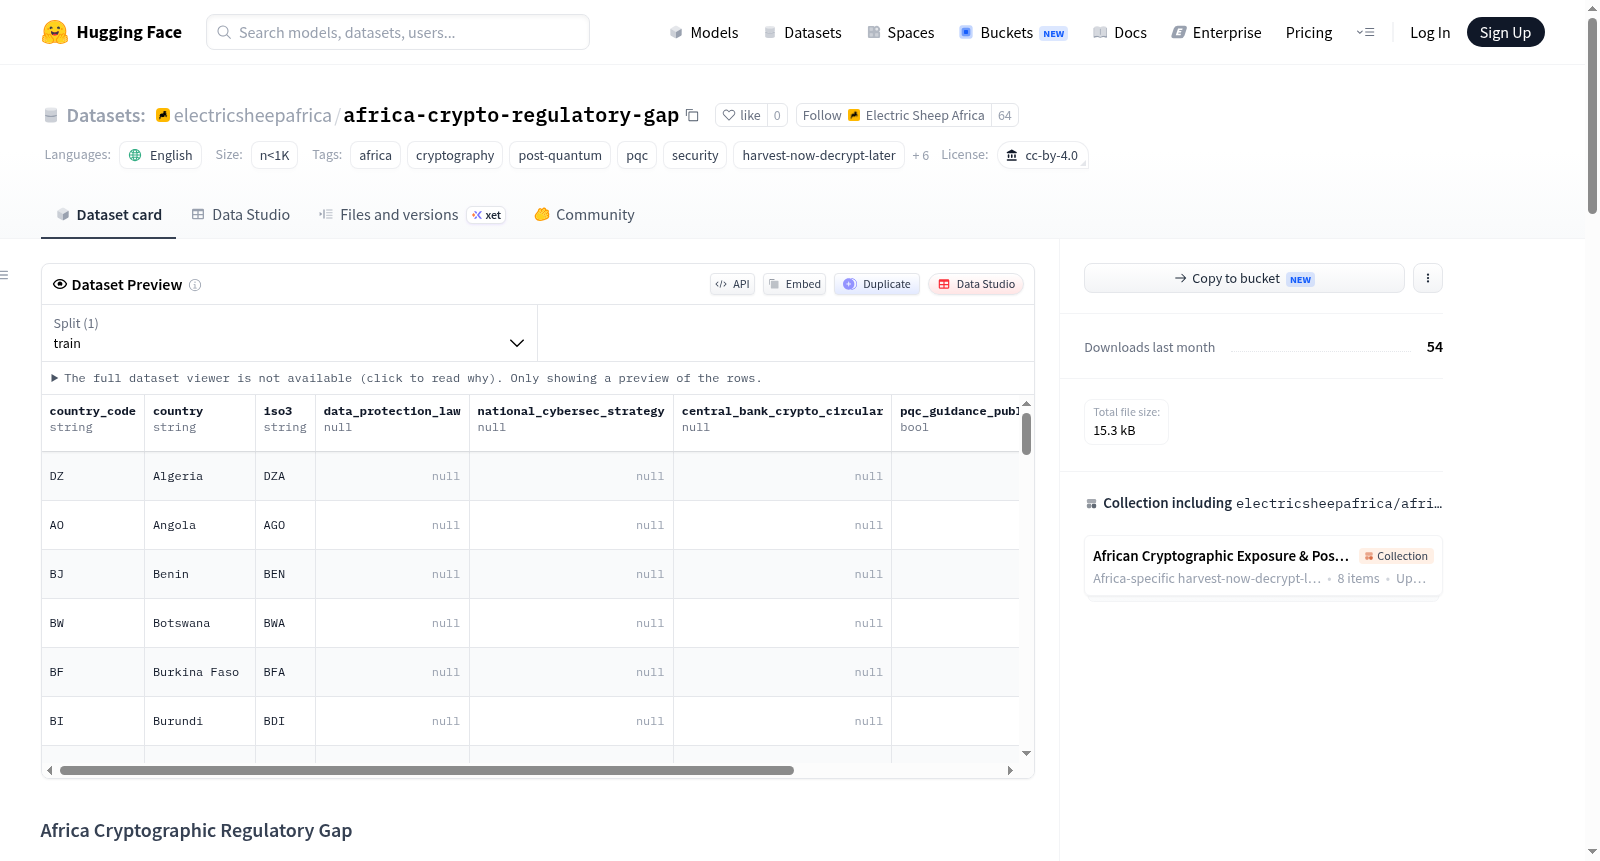
electricsheepafrica/africa-crypto-regulatory-gap
收藏资源简介:
非洲密码监管差距数据集旨在评估非洲各国在后量子密码监管准备度方面与全球基准(如NIST/NCSC/ENISA)的差距。该数据集基于一个观点:当前国家行为者正在记录非洲数字基础设施,假设量子计算机出现(根据NIST/NCSC/ENISA预测为2030-2035年)后这些数据可被解密。数据集通过分析54个非洲国家的监管框架,包括数据保护法、国家网络安全战略、中央银行密码通告和后量子密码指导发布情况,计算出一个差距分数(gap score),以量化各国在后量子密码监管方面的缺失程度。关键发现显示,截至2026年,所有非洲国家均未发布后量子密码迁移指导,而全球同行已有明确时间计划。数据集包含两个CSV文件:一个记录各国监管差距数据,另一个记录全球后量子密码基准。
license: CC BY 4.0 language: 英语 pretty_name: 非洲加密监管缺口 tags: - 非洲 - 加密学 - 后量子加密(Post-Quantum Cryptography, PQC) - PQC - 网络安全 - 现收集后解密(Harvest-Now-Decrypt-Later) - 传输层安全协议(Transport Layer Security, TLS) - 网络安全 - 监管 - 政策 - 治理 - 中央银行 size_categories: - n<1K # 非洲加密监管缺口 *电羊非洲(Electric Sheep Africa) · 后量子加密暴露集群 · 数据集DS-5 · v0.1版* 当前,非洲的数字基础设施正被国家行为体留存记录,其假设前提是待量子计算机问世后(据美国国家标准与技术研究院(National Institute of Standards and Technology, NIST)、英国国家网络安全中心(National Cyber Security Centre, NCSC)、欧盟网络安全局(European Union Agency for Cybersecurity, ENISA)估算,时间约为2030至2035年),这些留存的密文可被解密。本数据集为该论断提供了非洲地区维度的实证依据之一。 ## 本数据集可解答的问题 针对全球NIST/NCSC/ENISA基准,非洲各司法管辖区的后量子加密监管就绪程度存在多大差距? ## 核心发现(v0.1版) - 54个非洲国家中,尚无任何一国发布后量子加密迁移指南。 - 全球其他司法管辖区均已制定明确时间线的计划:NIST与NCSC计划于2035年完成迁移(2030年起停用RSA算法(Rivest-Shamir-Adleman Algorithm, RSA)与椭圆曲线密码学(Elliptic Curve Cryptography, ECC)),ENISA与澳大利亚计划于2030年完成,加拿大计划于2031至2035年完成。 - 非洲国家的监管缺口得分中位数为100/100(得分70及以上即代表未发布后量子加密PQC相关指南)。 ## 数据集文件 ### `ds5_country_regulatory_gap.csv`(共54行) | 列名 | 示例 | |---|---| | `country_code`(国家代码) | DZ | | `country`(国家) | 阿尔及利亚 | | `iso3`(ISO 3位国家代码) | DZA | | `data_protection_law`(数据保护法) | 无记录 | | `national_cybersec_strategy`(国家网络安全战略) | 无记录 | | `central_bank_crypto_circular`(央行加密通告) | 无记录 | | `pqc_guidance_published`(已发布后量子加密PQC指南) | False | | `gap_score`(缺口得分) | 100 | | `notes`(备注) | v0.1初始数据集 — 已记录`pqc_guidance=False`;其余字段为初始预设值… | ### `ds5_global_pqc_baseline.csv`(共6行) | 列名 | 示例 | |---|---| | `body`(制定机构) | NIST | | `jurisdiction`(司法管辖区) | 美国 | | `pqc_standard`(后量子加密PQC标准) | ML-KEM/ML-DSA/SLH-DSA,2024年8月正式发布 | | `classical_deprecation`(经典加密算法停用计划) | 2030年起停用RSA/ECC | | `migration_deadline`(迁移截止期限) | 2035 | | `source`(参考来源) | FIPS 203/204/205 | ## 研究方法 本数据集以全球后量子加密PQC基准为参照,对全部54个非洲国家进行评分。`pqc_guidance_published`字段为已记录的实证结果(截至2026年尚无国家发布相关指南);`data_protection_law`与`national_cybersec_strategy`字段为保守预设值,待后续基于大语言模型(Large Language Model, LLM)辅助的框架合成工作完成后更新。缺口得分的权重设置以未发布PQC指南为最高优先级。 ## 数据来源 ESA桌面研究;美国国家标准与技术研究院NIST发布的FIPS 203/204/205标准;英国国家网络安全中心NCSC、欧盟网络安全局ENISA、德国联邦信息安全办公室BSI、加拿大网络安全中心CCCS、澳大利亚国防科学与技术集团ASD发布的时间线规划。 ## 局限性说明 本版本为v0.1预览版。`data_protection_law`与`national_cybersec_strategy`字段为保守预设值;`pqc_guidance_published=False`的结论均有公开记录支撑。针对每个国家的完整框架合成工作将作为第二阶段扩展内容推出。 ## 引用方式 Electric Sheep Africa (2026). 非洲加密监管缺口(africa-crypto-regulatory-gap). 非洲加密暴露与后量子风险数据集集群. Hugging Face. https://huggingface.co/datasets/electricsheepafrica/africa-crypto-regulatory-gap bibtex @dataset{esa_africa_crypto_regulatory_gap_2026, title = {非洲加密监管缺口}, author = {Electric Sheep Africa}, year = {2026}, publisher = {Hugging Face}, url = {https://huggingface.co/datasets/electricsheepafrica/africa-crypto-regulatory-gap} } ## 本数据集所属集群 本数据集为Electric Sheep Africa推出的**非洲加密暴露与后量子风险**集群下的8个数据集之一。其余数据集分别涵盖TLS部署、证书颁发机构依赖度、算法清单、海底电缆拓扑结构、互联网交换点/路由暴露、监管缺口、事件历史以及PQC迁移成本等主题。完整集群可访问[electricsheepafrica](https://huggingface.co/electricsheepafrica)机构页面查看。 ## 研究方法与伦理规范 所有数据采集均为被动操作,仅使用公开数据或针对公开可访问端点执行标准TLS握手(与浏览器的握手流程一致)。未实施任何拦截、渗透或私有访问操作。本版本v0.1的所有统计数据均可通过开源采集代码复现。