
遇见数据集

Breach Gazette

收藏
github2026-07-26 更新2026-07-27 收录
官方服务:

资源简介:

Breach Gazette 是一个以来源为先的公共数据平台,用于收集和解释澳大利亚、法国、荷兰、英国和美国等国家的官方违规通知统计数据、公共通知注册表和监管行动。它保留了来源特定的差异,包括汇总统计、匿名通知行、命名通知、调查、决定、法院程序和判决。平台不独立验证底层事件,也不对组织评分或识别受害者。

Breach Gazette is a source-first public data platform dedicated to collecting and interpreting official breach notification statistics, public notification registries, and regulatory actions from countries including Australia, France, the Netherlands, the United Kingdom, and the United States. It preserves source-specific variations including aggregated statistics, anonymous notification entries, named notifications, investigations, decisions, court proceedings, and judgments. The platform does not independently verify underlying incidents, nor does it assign organizational ratings or identify victims.

创建时间:
2026-07-23
原始信息汇总

Breach Gazette 数据集概述

核心定位

Breach Gazette 是一个以来源追溯为首要原则的公开数据平台,专注于收集和展示来自澳大利亚、法国、荷兰、英国和美国的官方违规通知统计数据、公开通知登记册及监管行动。平台保留不同来源之间的差异,区分汇总统计、匿名化通知行、具名通知、调查、裁定、法院程序和判决。

数据来源覆盖

来源 发布模型 发布边界
OAIC NDB 统计数据 国家汇总 当前官方 Data.gov.au XLSX
NSW IPC MNDB 快照 州汇总 最新索引 PDF 中的经审核行业表格
NSW IPC 公开通知登记册 滚动具名登记册 仅登记册行和可信来源链接
OAIC 监管行动 选择性法律状态时间线 经审核的固定官方 OAIC URL
华盛顿州总检察长 具名通知 固定 Socrata 数据集和精确字段
加利福尼亚州总检察长 具名通知 官方完整 CSV,不含通知函
马萨诸塞州 OCABR 具名通知 经审核的 2024-2026 年度报告,不含通知函
法国 CNIL 匿名化通知摘要 截至 2025 年 12 月的完整已发布 CSV
英国 ICO 匿名化报告摘要 2019 年第二季度起的唯一报告引用汇总
荷兰 AP 国家汇总 2024 和 2025 年的五个归因年度值
HHS OCR 暂缓 未验证到稳定的有界机器可读公开列表合约
爱尔兰 DPC 暂缓 官方 HTTPS 证书链当前无法验证
德克萨斯州总检察长 暂缓 有状态列表,包含临时请求令牌
缅因州总检察长 暂缓 官方数据库当前不可用

关键设计原则

数据区分

  • 汇总和匿名化行永远不会变为具名事件记录
  • 具名通知者不会被默示重新标记为事件发生实体
  • 跨司法管辖区的关联保持为可解释的候选关系,直至审核

网页功能

  • 证据层将汇总统计、具名通知和法律状态记录保持分离
  • 静态通知页面无需 JavaScript 即可使用,每页显示 50 条最新记录
  • 浏览器本地筛选支持搜索完整已发布数据集,分页显示且可导出所有匹配结果
  • 源健康视图保留原始缩写(如 NSW、OAIC、NDB)
  • 管辖范围和覆盖视图仅展示源单位、时期、阈值和比较边界
  • 候选关系页面每页展示 50 条完整证据和限制
  • 响应式表格在大屏保留列结构,窄屏变为带标签的记录卡

架构与技术实现

  • 编程语言:Python 3.12
  • 关键框架:Pydantic v2、Astro(静态网站渲染)
  • 核心机制:确定性归一化、不可变比较事件、来源新鲜度监控、记录计数漂移防护、事务性更新周期、有界留存与恢复工具、失败封闭隐私检查
  • 隐私与安全:排除受害者/联系信息、完整叙述、通知函、凭据和表单状态;搜索和筛选在浏览器本地运行,查询不离开用户设备
  • 生产构建:使用实时数据生成临时发布目录,由 Astro 渲染为静态网站,Netlify 接收审核后的 site/dist 目录

使用限制

  • 官方来源具有不同的阈值、人群、日期、窗口和法律含义
  • 通知数量不一定等于唯一的真实世界事件
  • 公开登记册可能是选择性或滚动更新的
  • 组织名称来自来源报告,可进行修正
  • 关系候选不证明存在共享事件
  • 未提供通用的澳大利亚与美国比较
  • 计划性源数据采集默认禁用,需显式启用

许可与归属

  • 原始源代码和项目文档采用 MIT 许可
  • 来源于 OAIC、NSW IPC、华盛顿州、加利福尼亚州、马萨诸塞州等的数据保留各自的归属、条款和限制

网站地址

  • 公开网站:https://breachgazette.netlify.app/
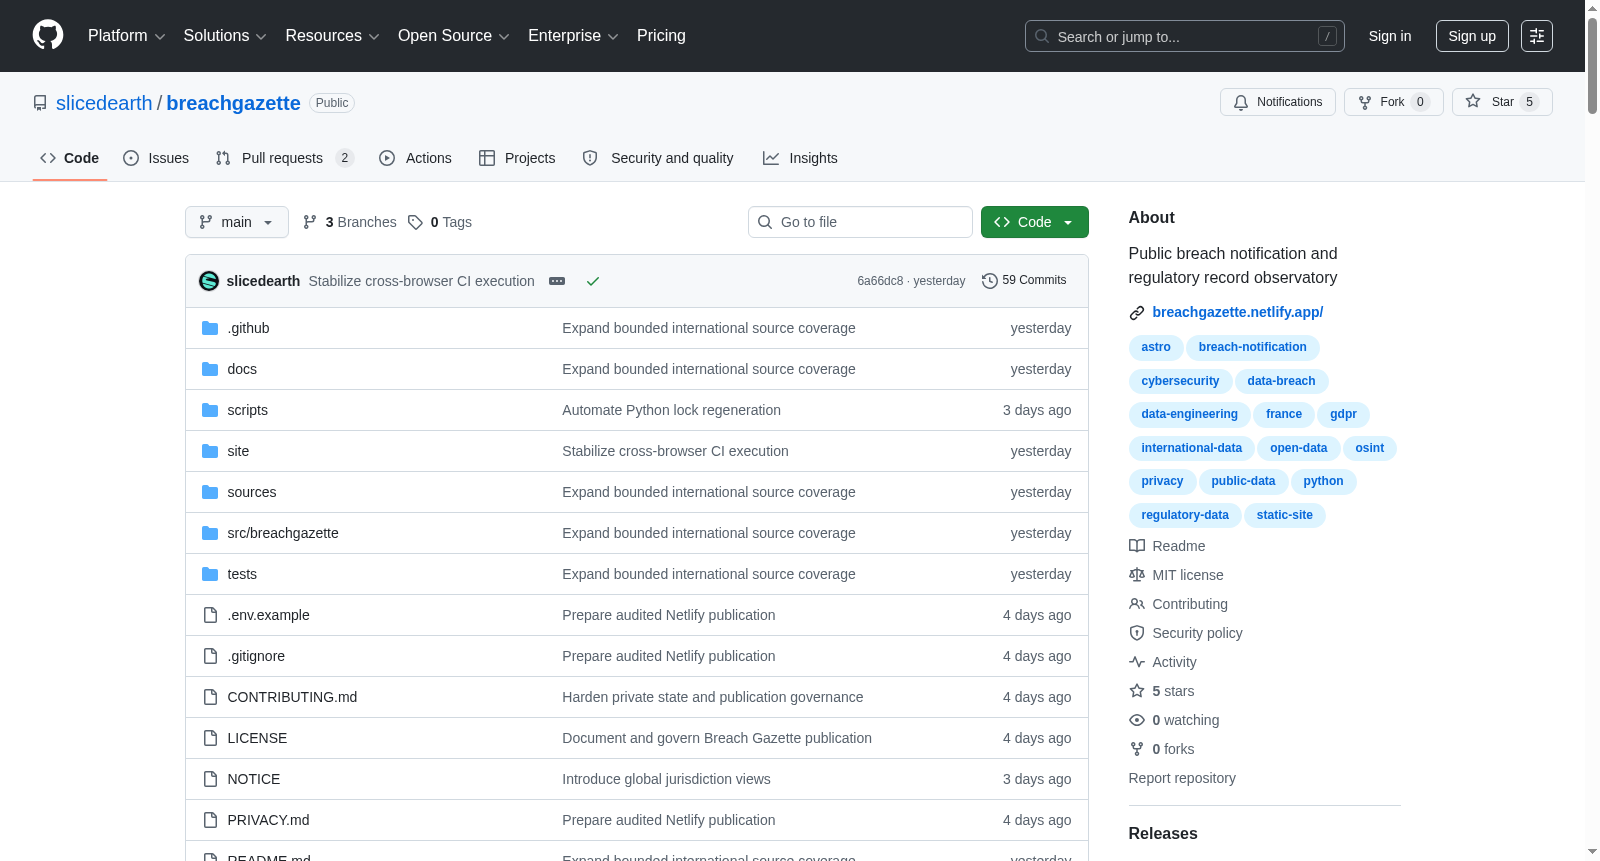
  • 源代码仓库:https://github.com/slicedearth/breachgazette
搜集汇总
数据集介绍
Breach Gazette 数据集图片
构建方式
Breach Gazette 是一个以溯源为首要原则的公共数据平台,专注于整合澳大利亚、法国、荷兰、英国及美国的官方泄露通知统计、公共通知登记及监管行动。其构建方式遵循严格的来源特异性区分,将汇总统计数据、匿名化通知行、具名通知、调查、裁定、法庭程序及判决等不同类别保持独立。数据流水线基于 Python 3.12,采用来源特定的 HTTPS 客户端、Pydantic v2 契约、确定性归一化及不可变比较事件,通过事务性更新周期、记录数量漂移守卫和故障闭合隐私检查,确保数据处理的稳健与安全。生产构建使用 Astro 渲染静态网站,仅从临时隐私最小化的发布目录生成,拒绝测试夹具和不完整数据源。
使用方法
用户可通过访问 Breach Gazette 公共网站直接浏览和检索通知数据。网站支持浏览器本地过滤,输入关键词即可搜索完整发布文集,所有匹配结果以 50 条为一组分页显示,并可将任意过滤结果导出为公式安全的 CSV 文件。共享过滤状态时,系统使用 URL 片段而非服务端查询,确保搜索请求不离开用户设备。开发人员或研究者可在本地搭建环境:需安装 Python 3.12 及 Node.js 24,通过虚拟环境安装依赖后,运行确定性测试套件验证数据管道完整性。手动更新真实源数据需设置 `BREACHGAZETTE_DATA_ROOT` 环境变量,执行事务性更新周期,经过健康、质量、隐私等门控检查后,将完整候选数据提升为生产状态。生产静态构建需生成临时发布目录并指定确切的 HTTPS 源地址,最终经审计的 `dist` 目录部署至 Netlify。
背景与挑战
背景概述
Breach Gazette 是一个以数据溯源为核心的数据平台,创建于近年来,由致力于公共数据透明化的研究团队开发。该数据集聚焦于澳大利亚、法国、荷兰、英国和美国等国家的官方数据泄露通知统计、公共通知登记以及监管行动。其核心研究问题在于如何系统性地整合并呈现异构的、来源各异的泄露通知数据,同时严格区分聚合统计、匿名化通知行、具名通知、调查、裁决和法庭判决等不同证据层次。该平台通过保留源特有的差异,避免了跨管辖区的不当比较,为隐私事件研究和政策制定提供了可靠的数据基础。自发布以来,它已成为连接碎片化官方泄露信息的关键工具,对数据治理、合规分析和实证法律研究领域产生了显著影响。
当前挑战
该数据集面临的挑战可归纳为三点:首先,在领域问题层面,它致力于解决多源、多格式泄露通知数据难以统一整合与交叉验证的难题。不同管辖区的官方数据在阈值、时间窗口、法律定义和发布模型上存在本质差异,且无法确保通知计数与现实事件的——对应。其次,在构建过程中,平台面临数据获取与合规的复杂性,包括部分源(如美国HHS、爱尔兰DPC)因无稳定机器可读清单或证书验证失败而被推迟集成。此外,构建过程需在严格隐私保护下处理具名通知和匿名化数据,通过私有状态目录和人工审核机制管理组织别名与事件关系,同时避免暴露受害者信息,这要求在数据完整性、可审计性与安全边界之间达成精妙平衡。
常用场景
经典使用场景
在数据安全与隐私保护研究领域,Breach Gazette数据集为跨司法管辖区的数据泄露事件分析提供了权威且可追溯的实证基础。其经典使用场景集中于利用多国(澳大利亚、法国、荷兰、英国、美国)官方通报的聚合统计、匿名化通知行、实名通知及监管裁决记录,构建起证据分层的统一分析框架。研究人员可借助其严格的来源边界界定(如OAIC的NDB统计数据、加州总检察长办公室的完整CSV、法国CNIL的去标识化总结),对不同国家的泄露通报模式进行横向对比,而无需担忧因数据源混杂导致的统计偏差。数据集特有的‘候选关系’机制与不可变比较事件设计,尤其适用于跨域泄露事件的因果关系推演,避免了将聚合数据错误归因于特定实体的常见陷阱。浏览器端本地过滤与分页导出的特性,则支持学者在无服务端干预的前提下,对多达50条一组的静态通报页面进行精细化的检索与批量导出,极大提升了科研复现效率。
解决学术问题
该数据集精准地弥合了信息安全实证研究中长期存在的核心困境——即官方泄露通报数据的碎片化、标准不统一与跨域可比性缺失。传统上,学者难以同时获取并校准来自不同法律体系(如欧盟GDPR框架下的CNIL与ICO通报、美国州级AG通知)的异构数据,更遑论在尊重各自法律含义(如阈值差异、通报窗口期、统计口径)的前提下进行有意义的跨域分析。Breach Gazette通过构建‘证据层’(evidencelayers)将聚合统计、实名通知与法律状态记录严格隔离,从数据架构层面解决了‘苹果与橙子比较’的学术痼疾。其另一项突破在于引入‘可审核的候选关系’(reviewable candidaterelationships)机制,为跨系统事件归因提供了透明且可溯的判定流程,避免了自动化关联带来的虚假相关风险。这一设计保障了科研结论的稳健性,使得基于该数据集的研究能够更可靠地揭示不同监管体制对通报率、通报时效及后续执法行动的实际影响。
实际应用
在实际产业与监管合规领域,Breach Gazette展现出超越学术圈的工具性价值。对于跨国企业的首席信息安全官(CISO)与隐私法律顾问而言,该数据集提供了实时更新的监管动态仪表板,支持按司法管辖区、通报来源与法律状态进行多维度筛选,从而提前预判潜在的多地合规义务。安全咨询公司可利用其明确的来源边界与更新日志,为客户构建基准化的行业泄露基准,量化特定国家与行业中位数的通报时间与处罚频率。此外,数据集对受害者信息、完整通知文本等敏感字段的严格排除设计,使其成为企业内部安全培训与桌面推演时合规可用的训练素材,规避了使用真实泄露数据可能引发的法律风险。政府监管机构亦可借此检视自身通报制度的透明度与时效性——例如,借助加州与华盛顿州总检察长办公室条目的对比,校准本州实名通知的发布标准与效率。
数据集最近研究
最新研究方向
Breach Gazette 数据集聚焦于跨境数据泄露通报的溯源与标准化研究,其前沿方向在于构建跨法域、多源异构通报数据的可验证关联框架。该平台整合澳大利亚、法国、荷兰、英国及美国等司法管辖区的官方通报,通过证据分层、组织别名审核与关系候选机制,在隐私保护前提下实现事件关联的透明推演。这一方向直接回应了近年全球数据保护执法趋严(如GDPR与CCPA执行)及跨境数据事件频发的背景,为学术研究提供了以溯源为导向而非简单聚合的实证基础,有助于推动数据泄露法律责任归因与跨国监管协作的方法论革新。
以上内容由遇见数据集搜集并总结生成
二维码
社区交流群
二维码
科研交流群
商业服务


